- 1. 概要
- 2. 作成
- 3. https 設定
- 4. 参考サイト
1. 概要

 「ACM(AWS Certificate Manager)」は、「SSL/TL」S証明書を発行・管理するAWSのサービスです。
 以下、「ACM」を作成します。

2. 作成

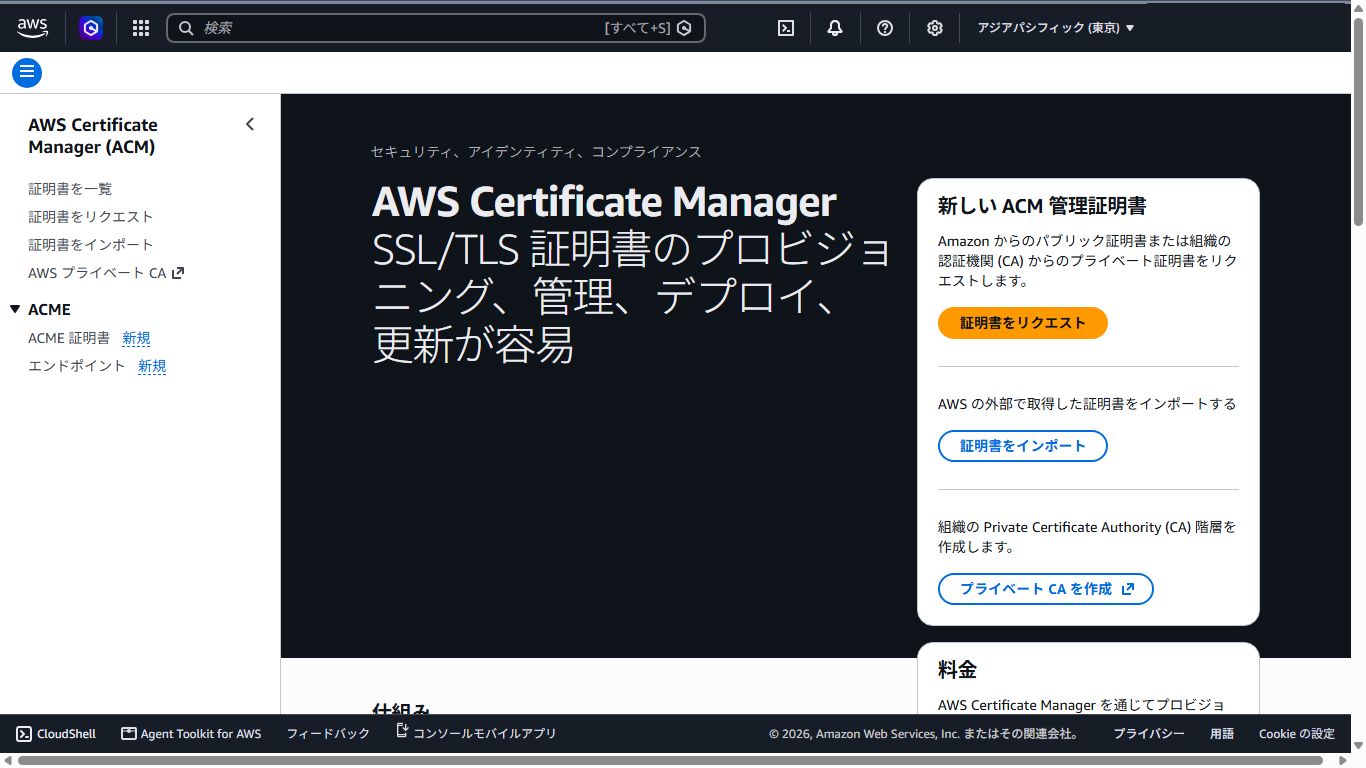
 「AWS」のサイトで、「Certificate Manager」を検索すれば、表示されますので、移動します。
 ここで重要なのは、リージョンが証明書と関連付ける「EC2」と同じである必要があるので、確認しておきます。
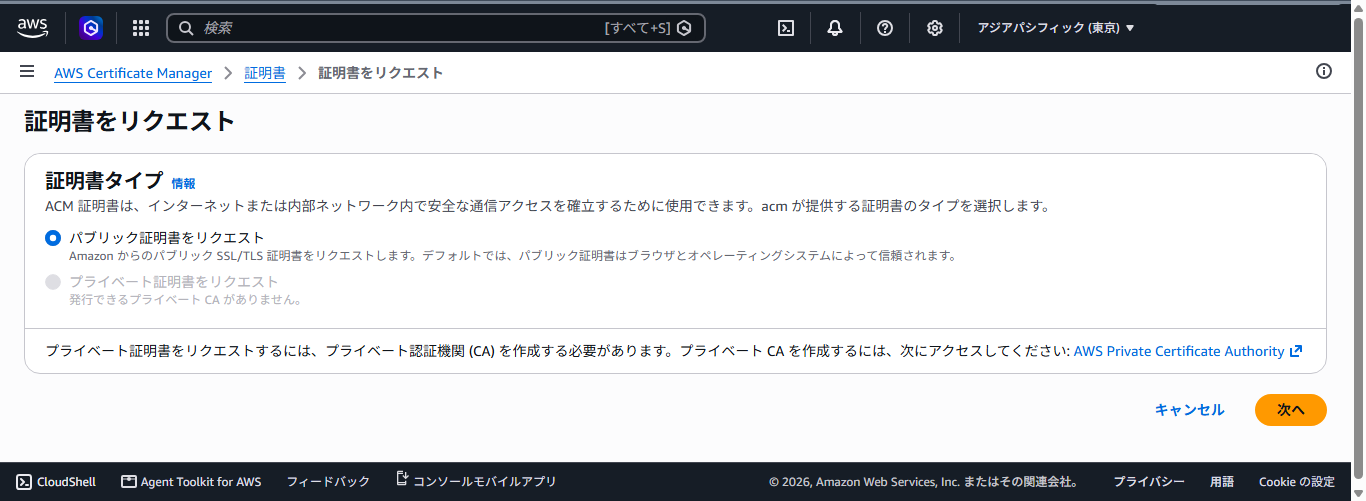
 「証明書をリクエスト」
「次へ」
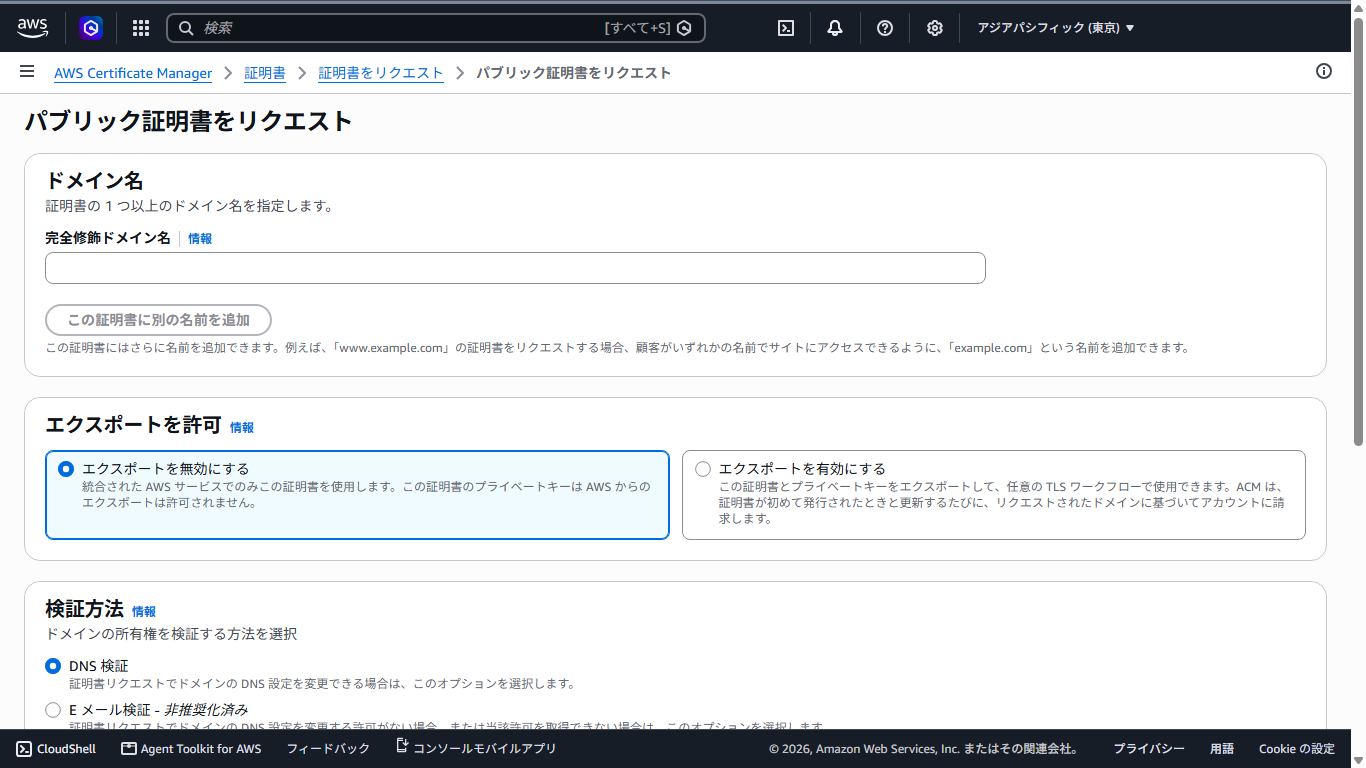
 「完全修飾ドメイン名」を入力して。
 最下部「リクエスト」
 これで、作成した証明書が使えるようになります。
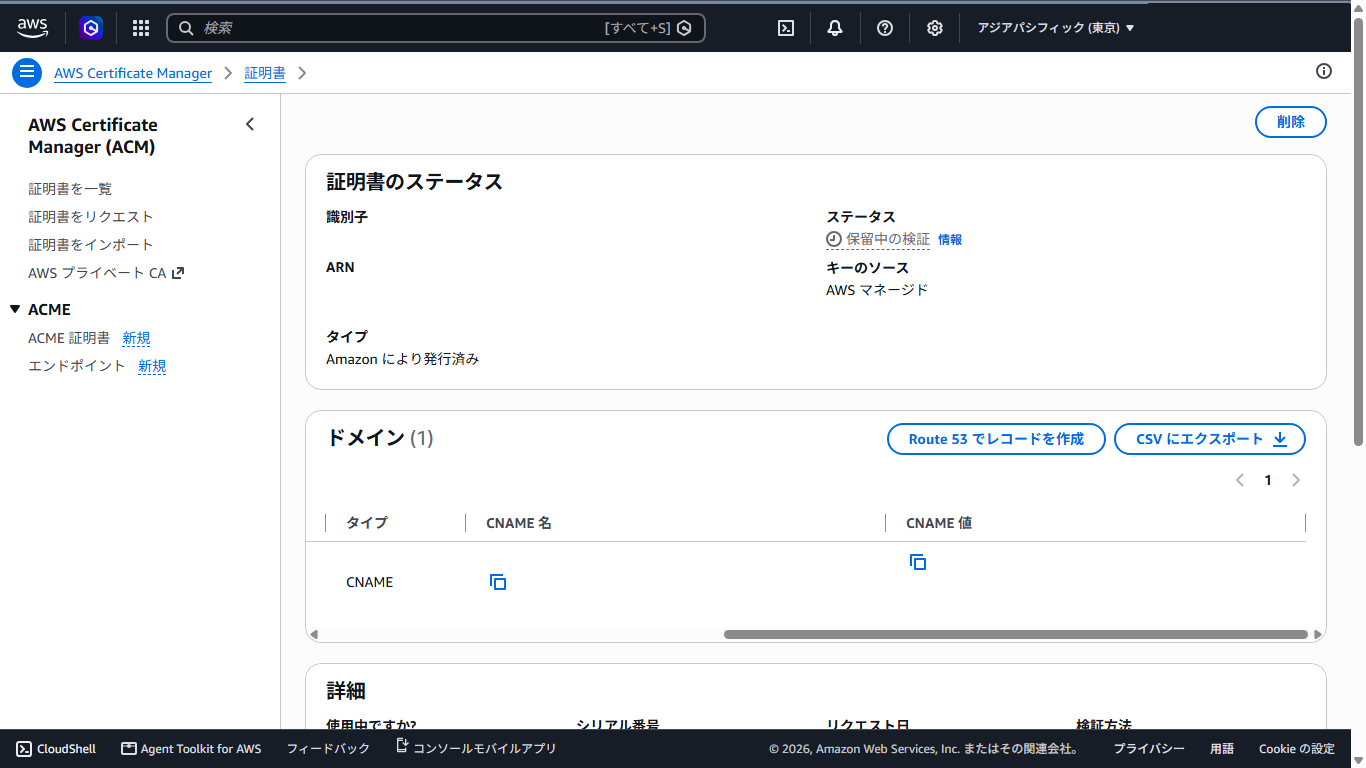
 証明書作成直後は、ステータスが「保留中の検証」になっています。
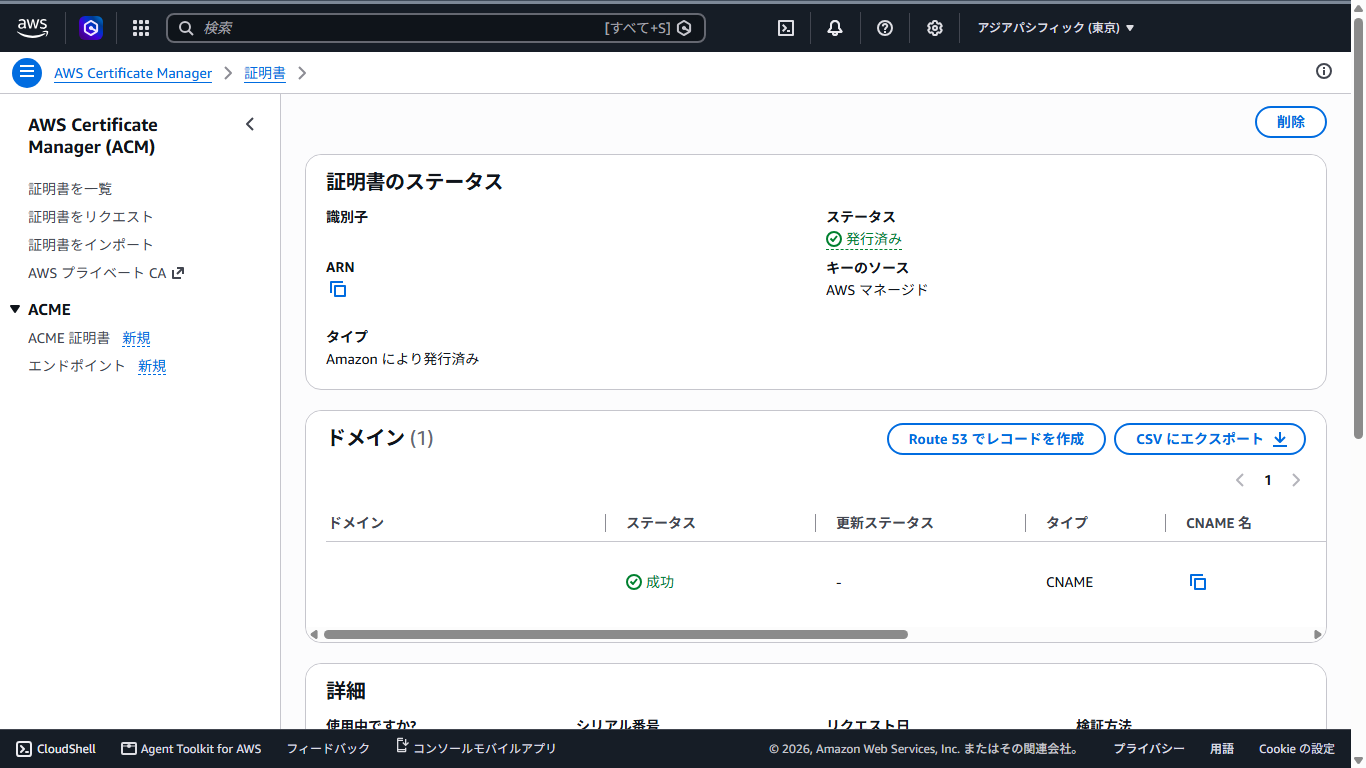
ステータスが、「発行済」「成功」になれば、この証明書を使用して、「ALB」に「https」のルートを作成することができます。
3. https 設定

 証明書が有効になった時点で、ロードバランサ「ALB」のリスナーに「https」のルートを設定することができます。
 ついでに、「http」も「https」へ転送するようにします。

	利用者 ─HTTP:80──▶ [ALB リスナー HTTP:80]  → HTTPSへリダイレクト
	利用者 ─HTTPS:443─▶ [ALB リスナー HTTPS:443] → TG (HTTP:80) ─▶ ウェブサーバ
						↑ ここに証明書を付ける      ↑ 変更不要

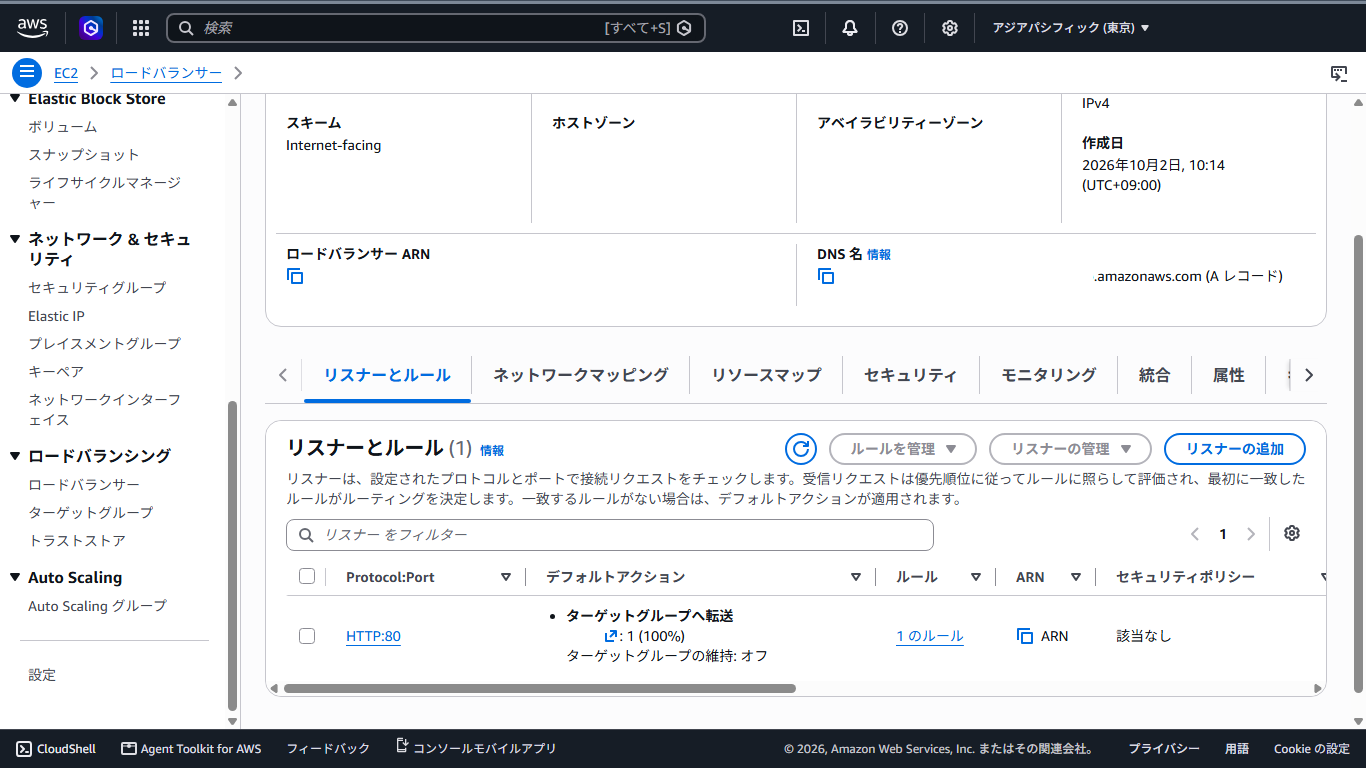
 ロードバランサを開いて、右の方の「リスナーの追加」
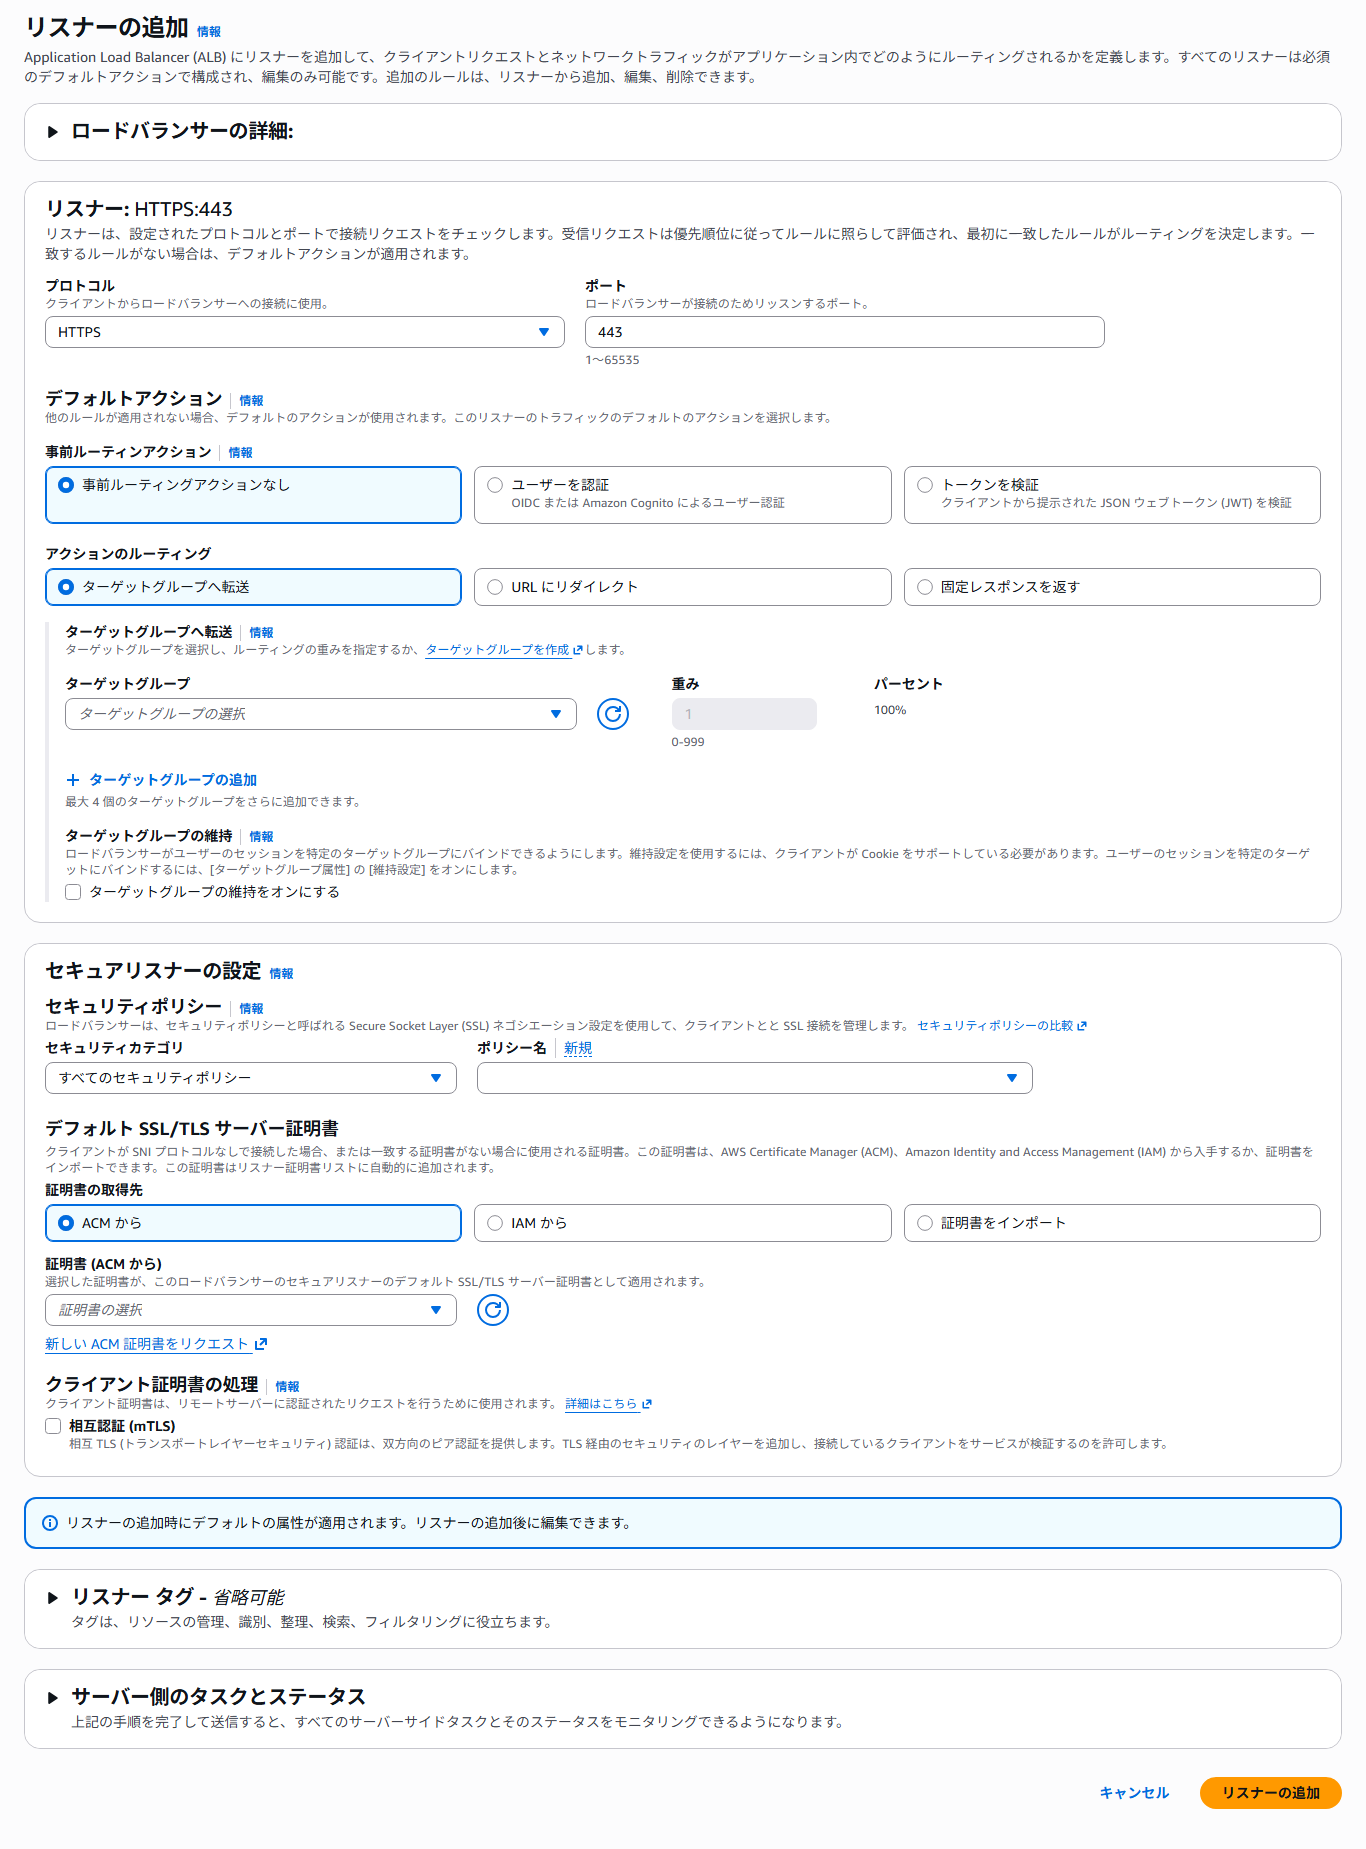
 「プロトコル」に「HTTPS」を設定します。
 「ターゲットグループ」に設定する「TG」を設定。
 「証明書」「ACM から」→ 発行された証明書を選択。
 上記以外は、デフォルトのまま、「リスナーの追加」
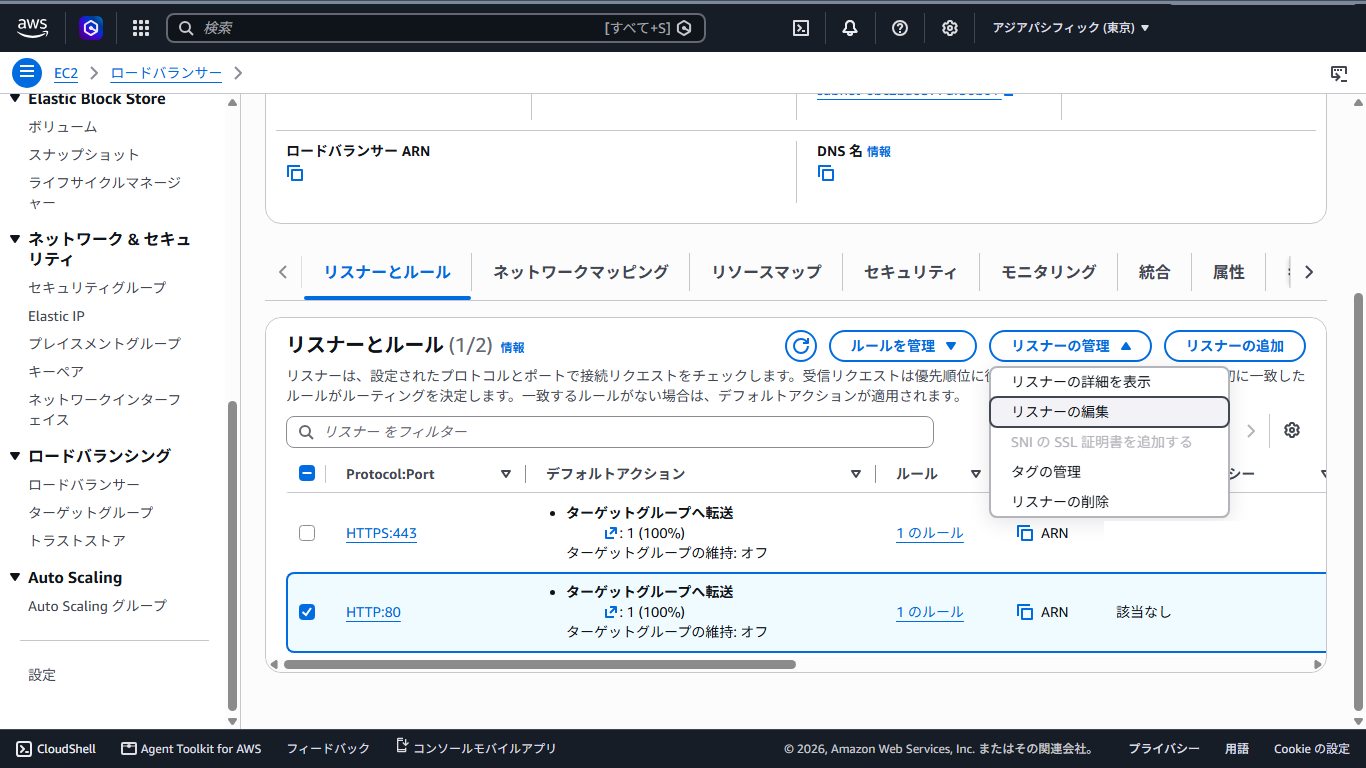
 前の画面へ戻ったところで、「HTTP:80」を選択して。
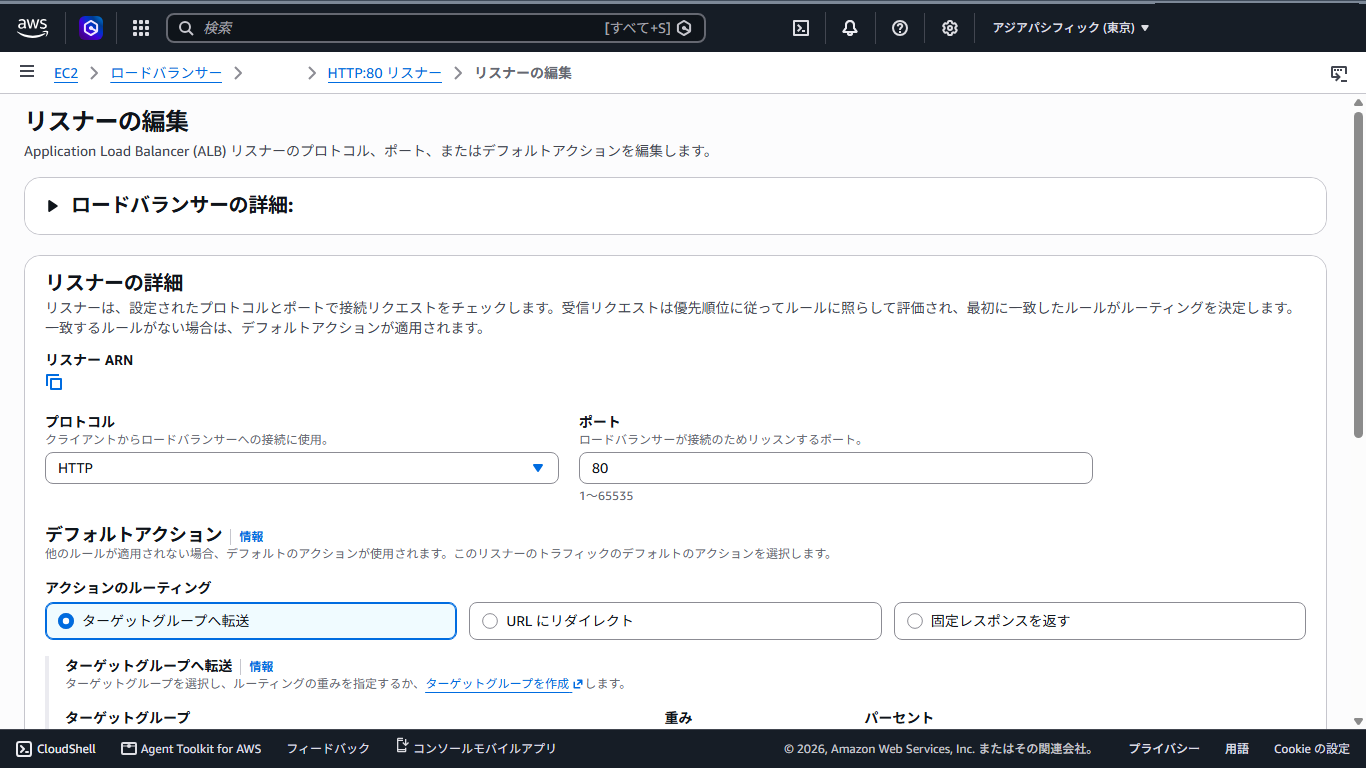
 「リスナーの管理」→「リスナーの編集」
 「アクションのルーティング」を「URL にリダイレクト」へ変更します。
 「プロトコル」を「HTTPS」、「ポート」「443」にして。
 「ステータスコード」が「301」になっていることを確認。
 最下部「変更内容の保存」
 これで、設定は完了です。

4. 参考サイト

 本ページは、「Claude」上等兵を参考にさせていただきました。
|