- 1. 概要
- 2. 作成
- 3. ターゲットグループ
- 4. 再開
- 5. ターゲットを登録
1. 概要

 「ALB(Application Load Balancer)」は、ウェブへのアクセスを受け付けて、裏側の複数のサーバーに振り分ける「AWS」の窓口役です。
 という説明は、「Claude」上等兵の受け売りママなのですが、さらにそれを掲載しますと。

	利用者 ──▶ ALB ──▶ サーバー1
	                └──▶ サーバー2

 上記が基本的な役割で、その他。

	・負荷分散:アクセスを複数のサーバーに振り分け、1 台に集中しないようにする
	・障害時の切り離し:サーバーを定期的にチェック(ヘルスチェック)し、止まったサーバーには振り分けない
	・「HTTPS」の処理:「ACM」の証明書を付けて暗号化通信を受け付けます。裏側のサーバーには証明書が不要
	・「URL」ごとの振り分け:「/api」はこのサーバー、「www.〜」はあのサーバー、のように振り分け先を分けられる
	・セキュリティの入口:「AWS WAF」と組み合わせると、不正なアクセスを ALB の手前で防ぐことができる

 といったことができるようです。
 通常、「Application」の部分を省略して、「ロードバランサ」と呼びます。

 以下の設定を行う前に「セキュリティグループ(SG)」を作成しておくことが望ましいです。

2. 作成

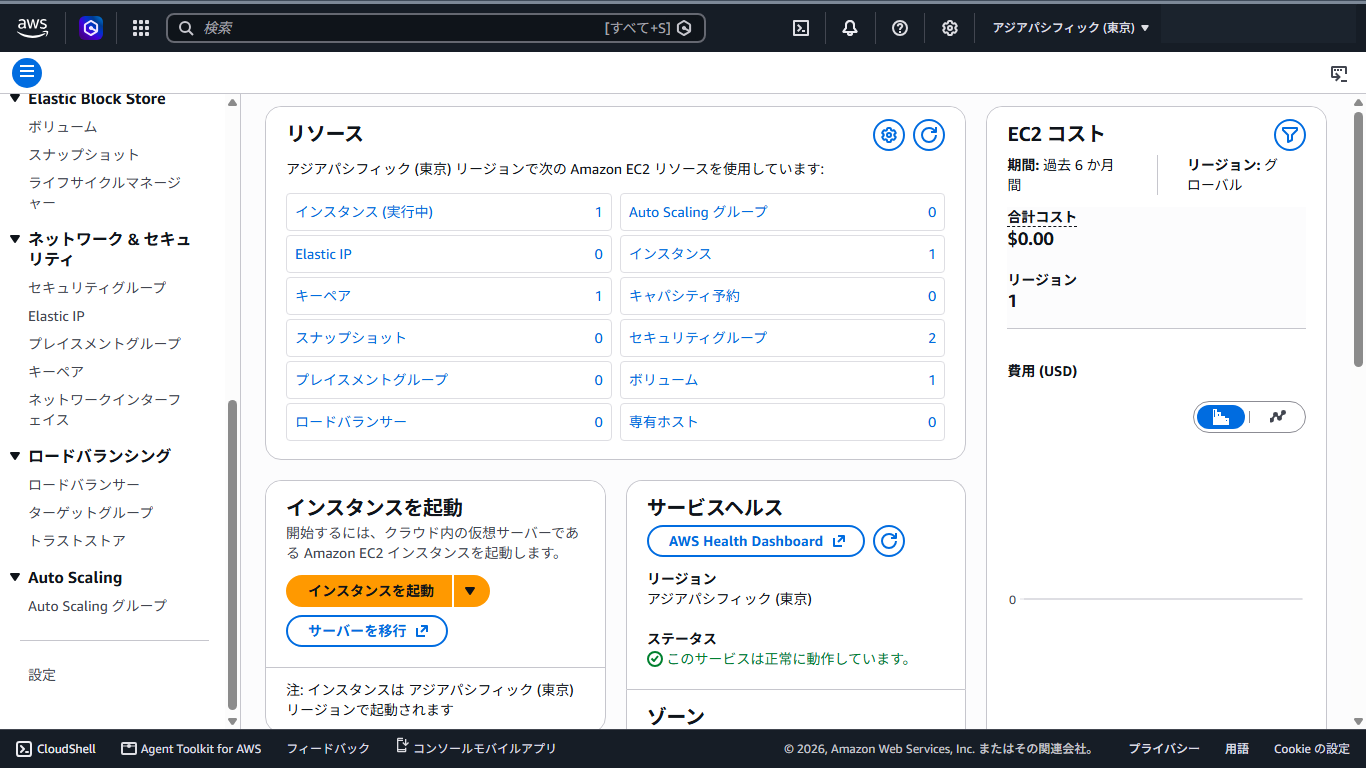
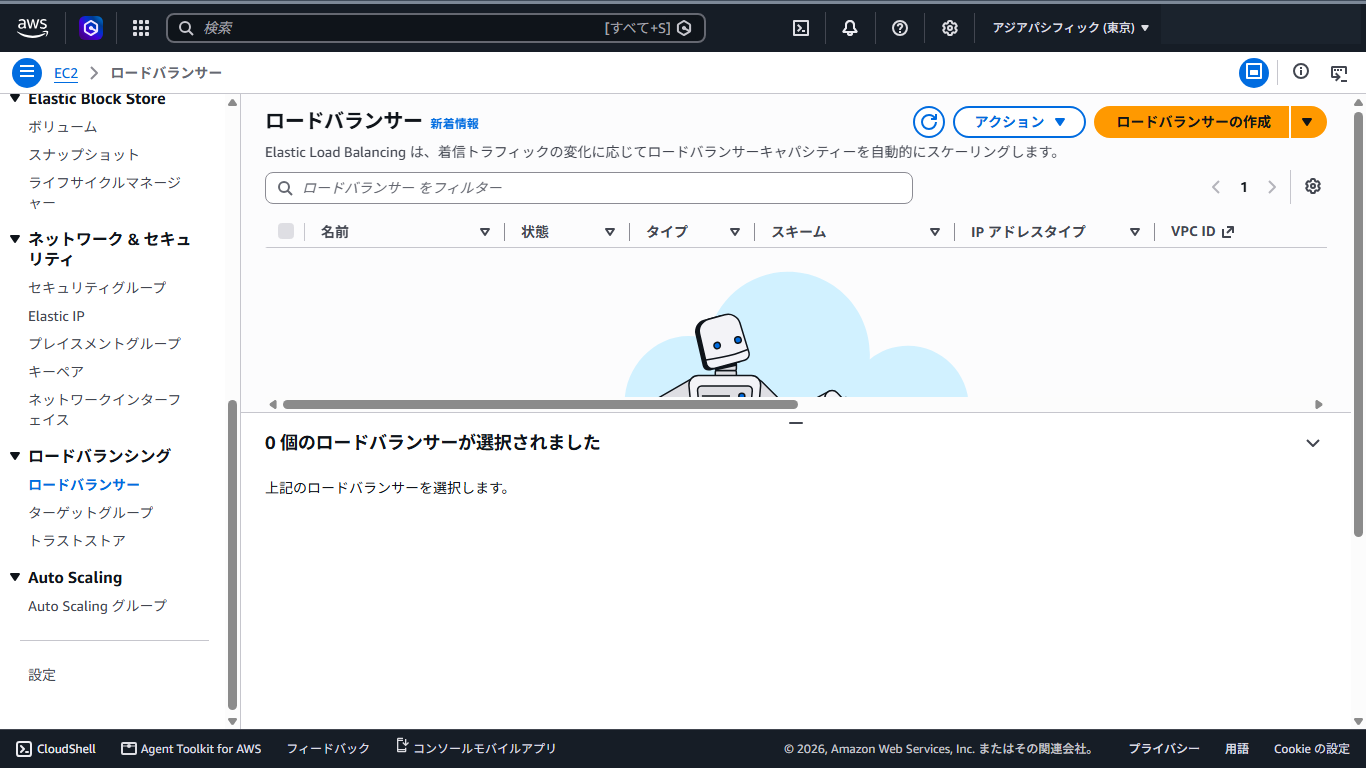
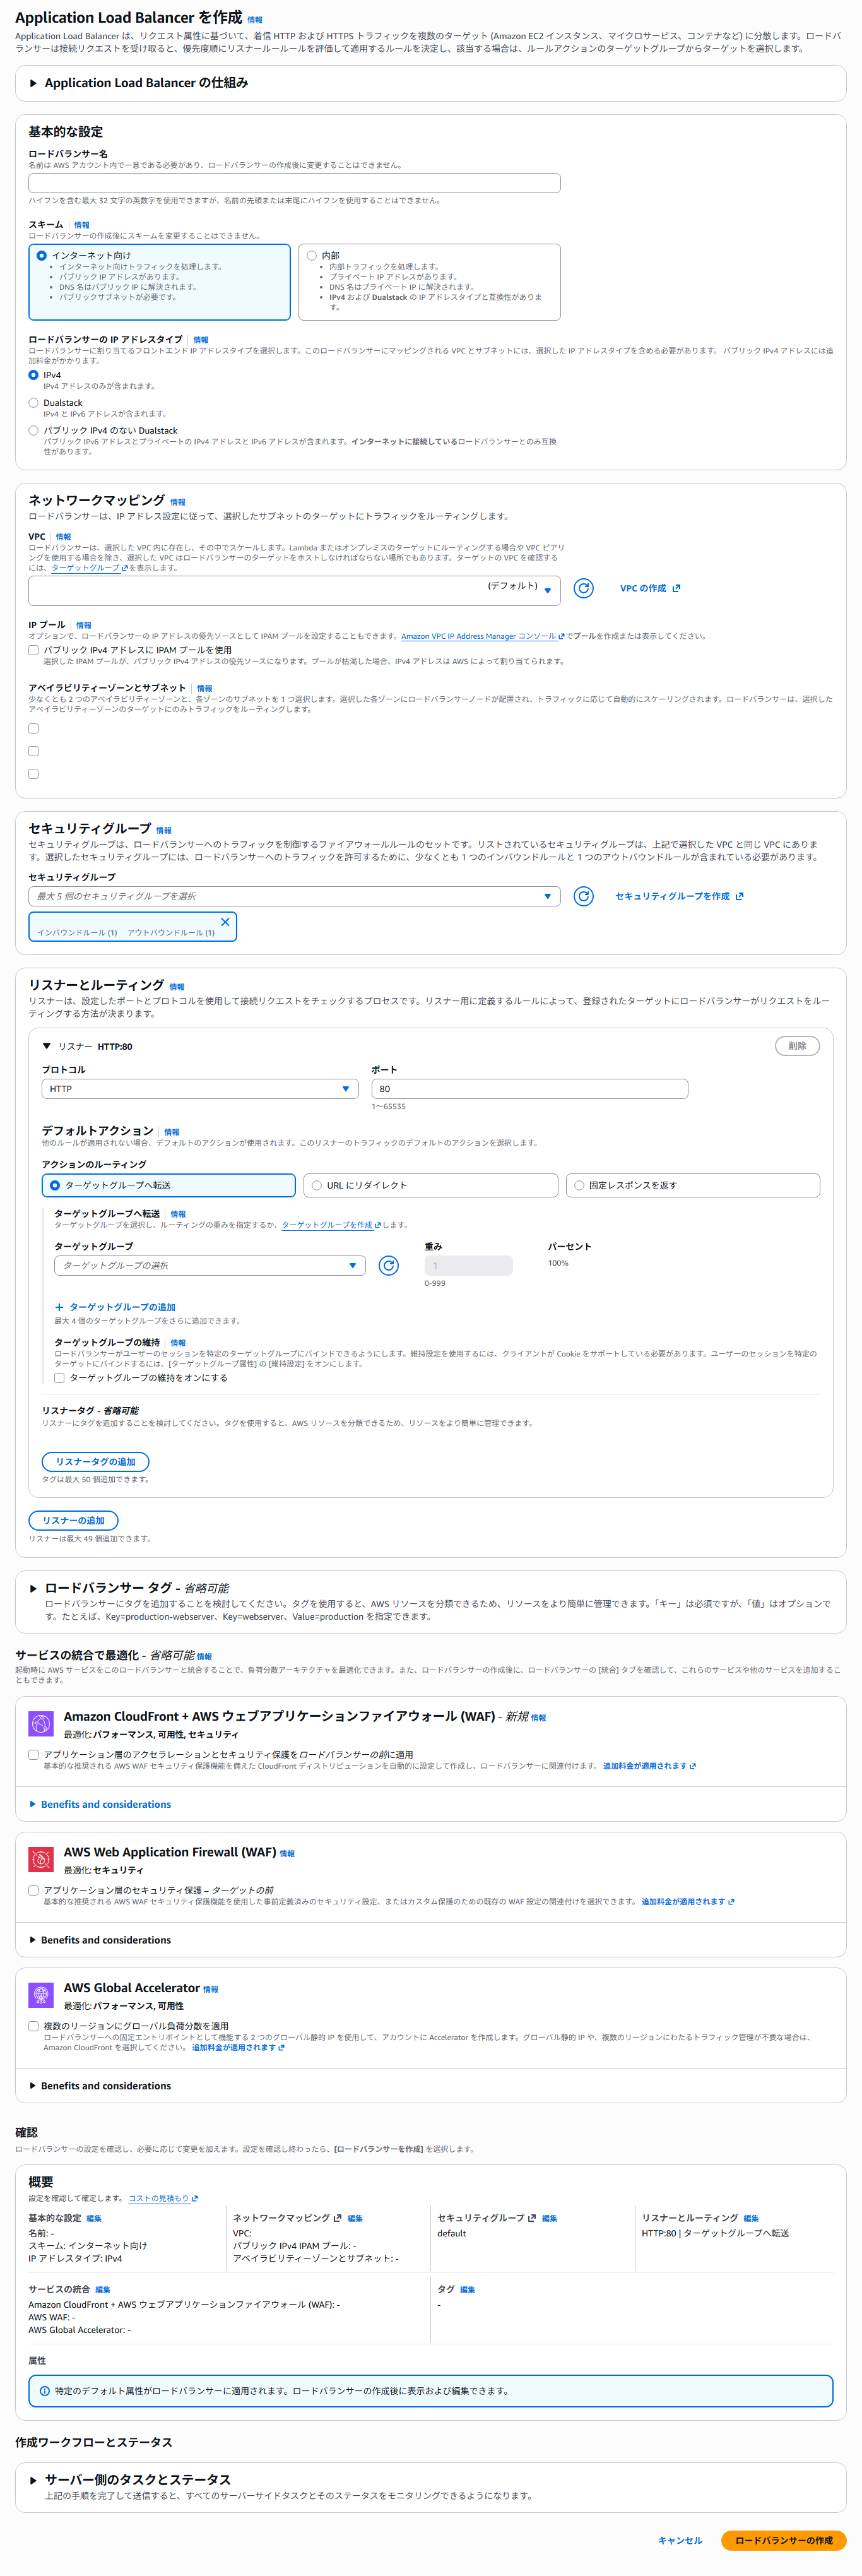
 「EC2」のダッシュボードを開いて、左側のメニューから「ロードバランシング」「ロードバランサ」
 もしくは、「リソース」内の「ロードバランサ」
右上「ロードバランサの作成」
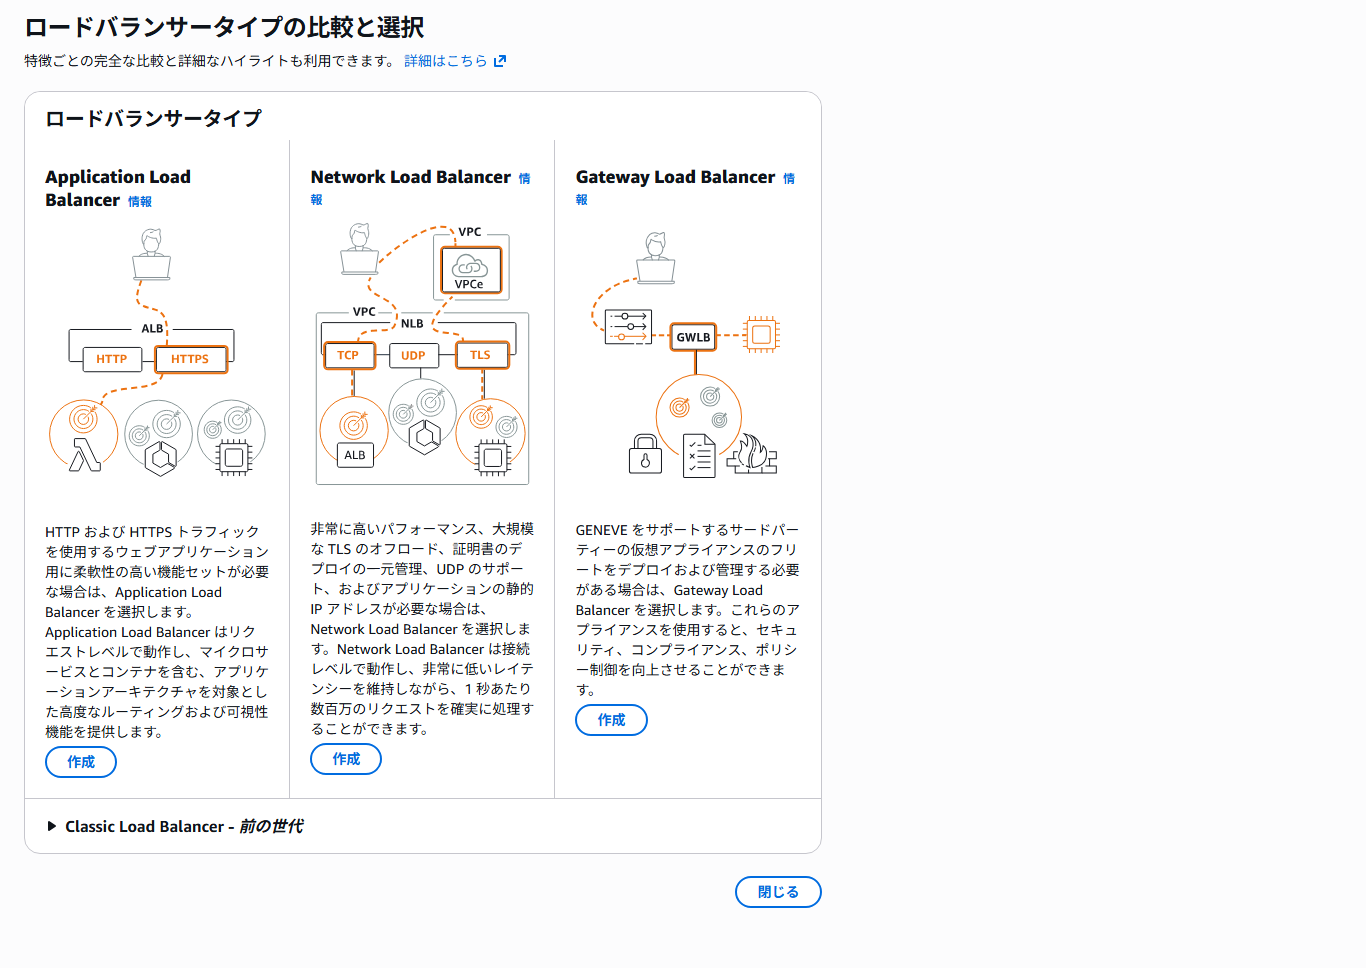
ここでは、「Application Load Balancer」の「作成」
 「ロードバランサ名」は、他と区別がつく名前なら何でも。
 「スキーム」「アドレスタイプ」は、使用環境に合わせて。
 (ここでは、デフォルトのままにしています。)
 「ネットワークマッピング」
 「VPC」は、連携しようとする「EC2」のある「VPC」を設定。
 「IP プール」は、チェックなし。
 「AZ」とサブネットは、連携しようとする「EC2」のある「AZ」と、もうひとつの「AZ」(2つ以上必須)

 「セキュリティグループ」
 「default」を削除して、前の方のページで作成した「SG」を割り当てます。
 作成していなければ、作成したうえで、割り当てます。
 「リスナーとルーティング」
 「プロトコル」「アクションのルーティング」はデフォルトのままで。
 「ターゲットグループ」は「ターゲットを作成」
3. ターゲットグループ

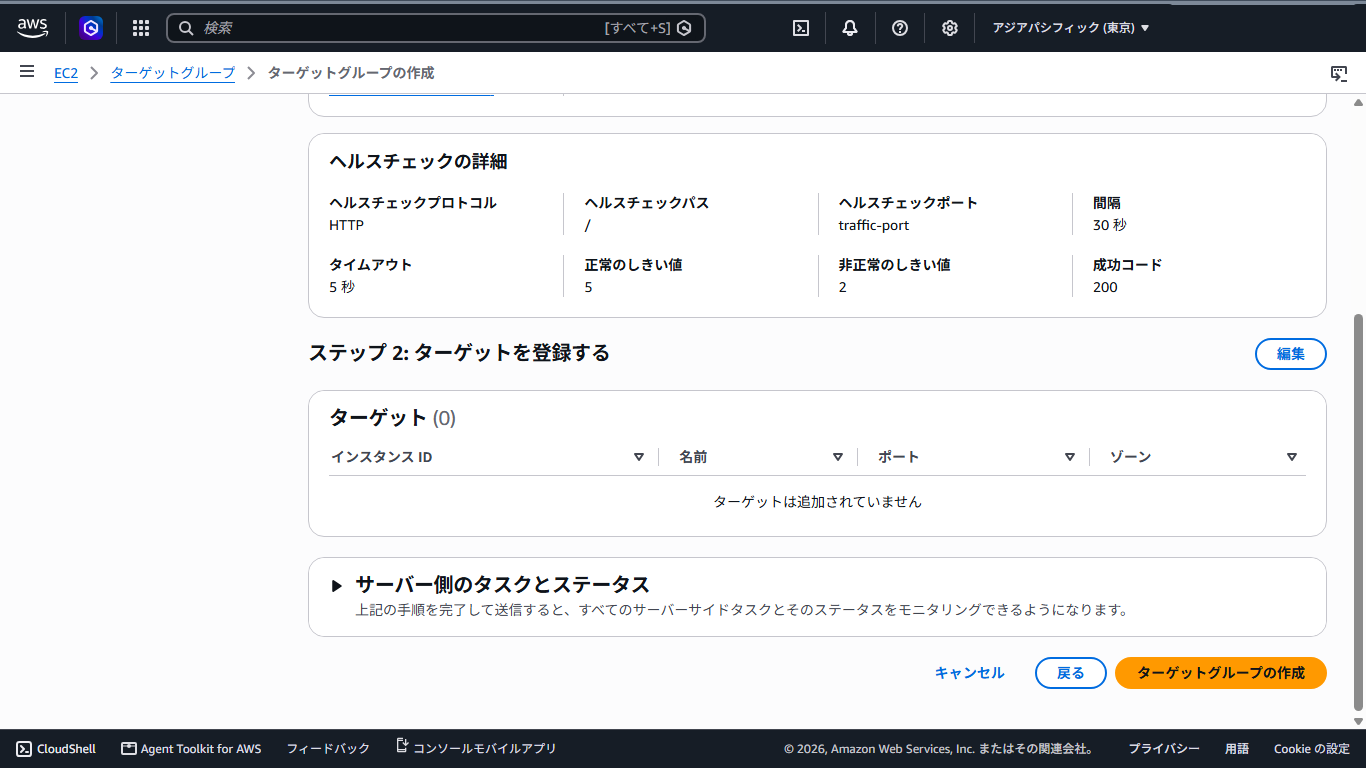
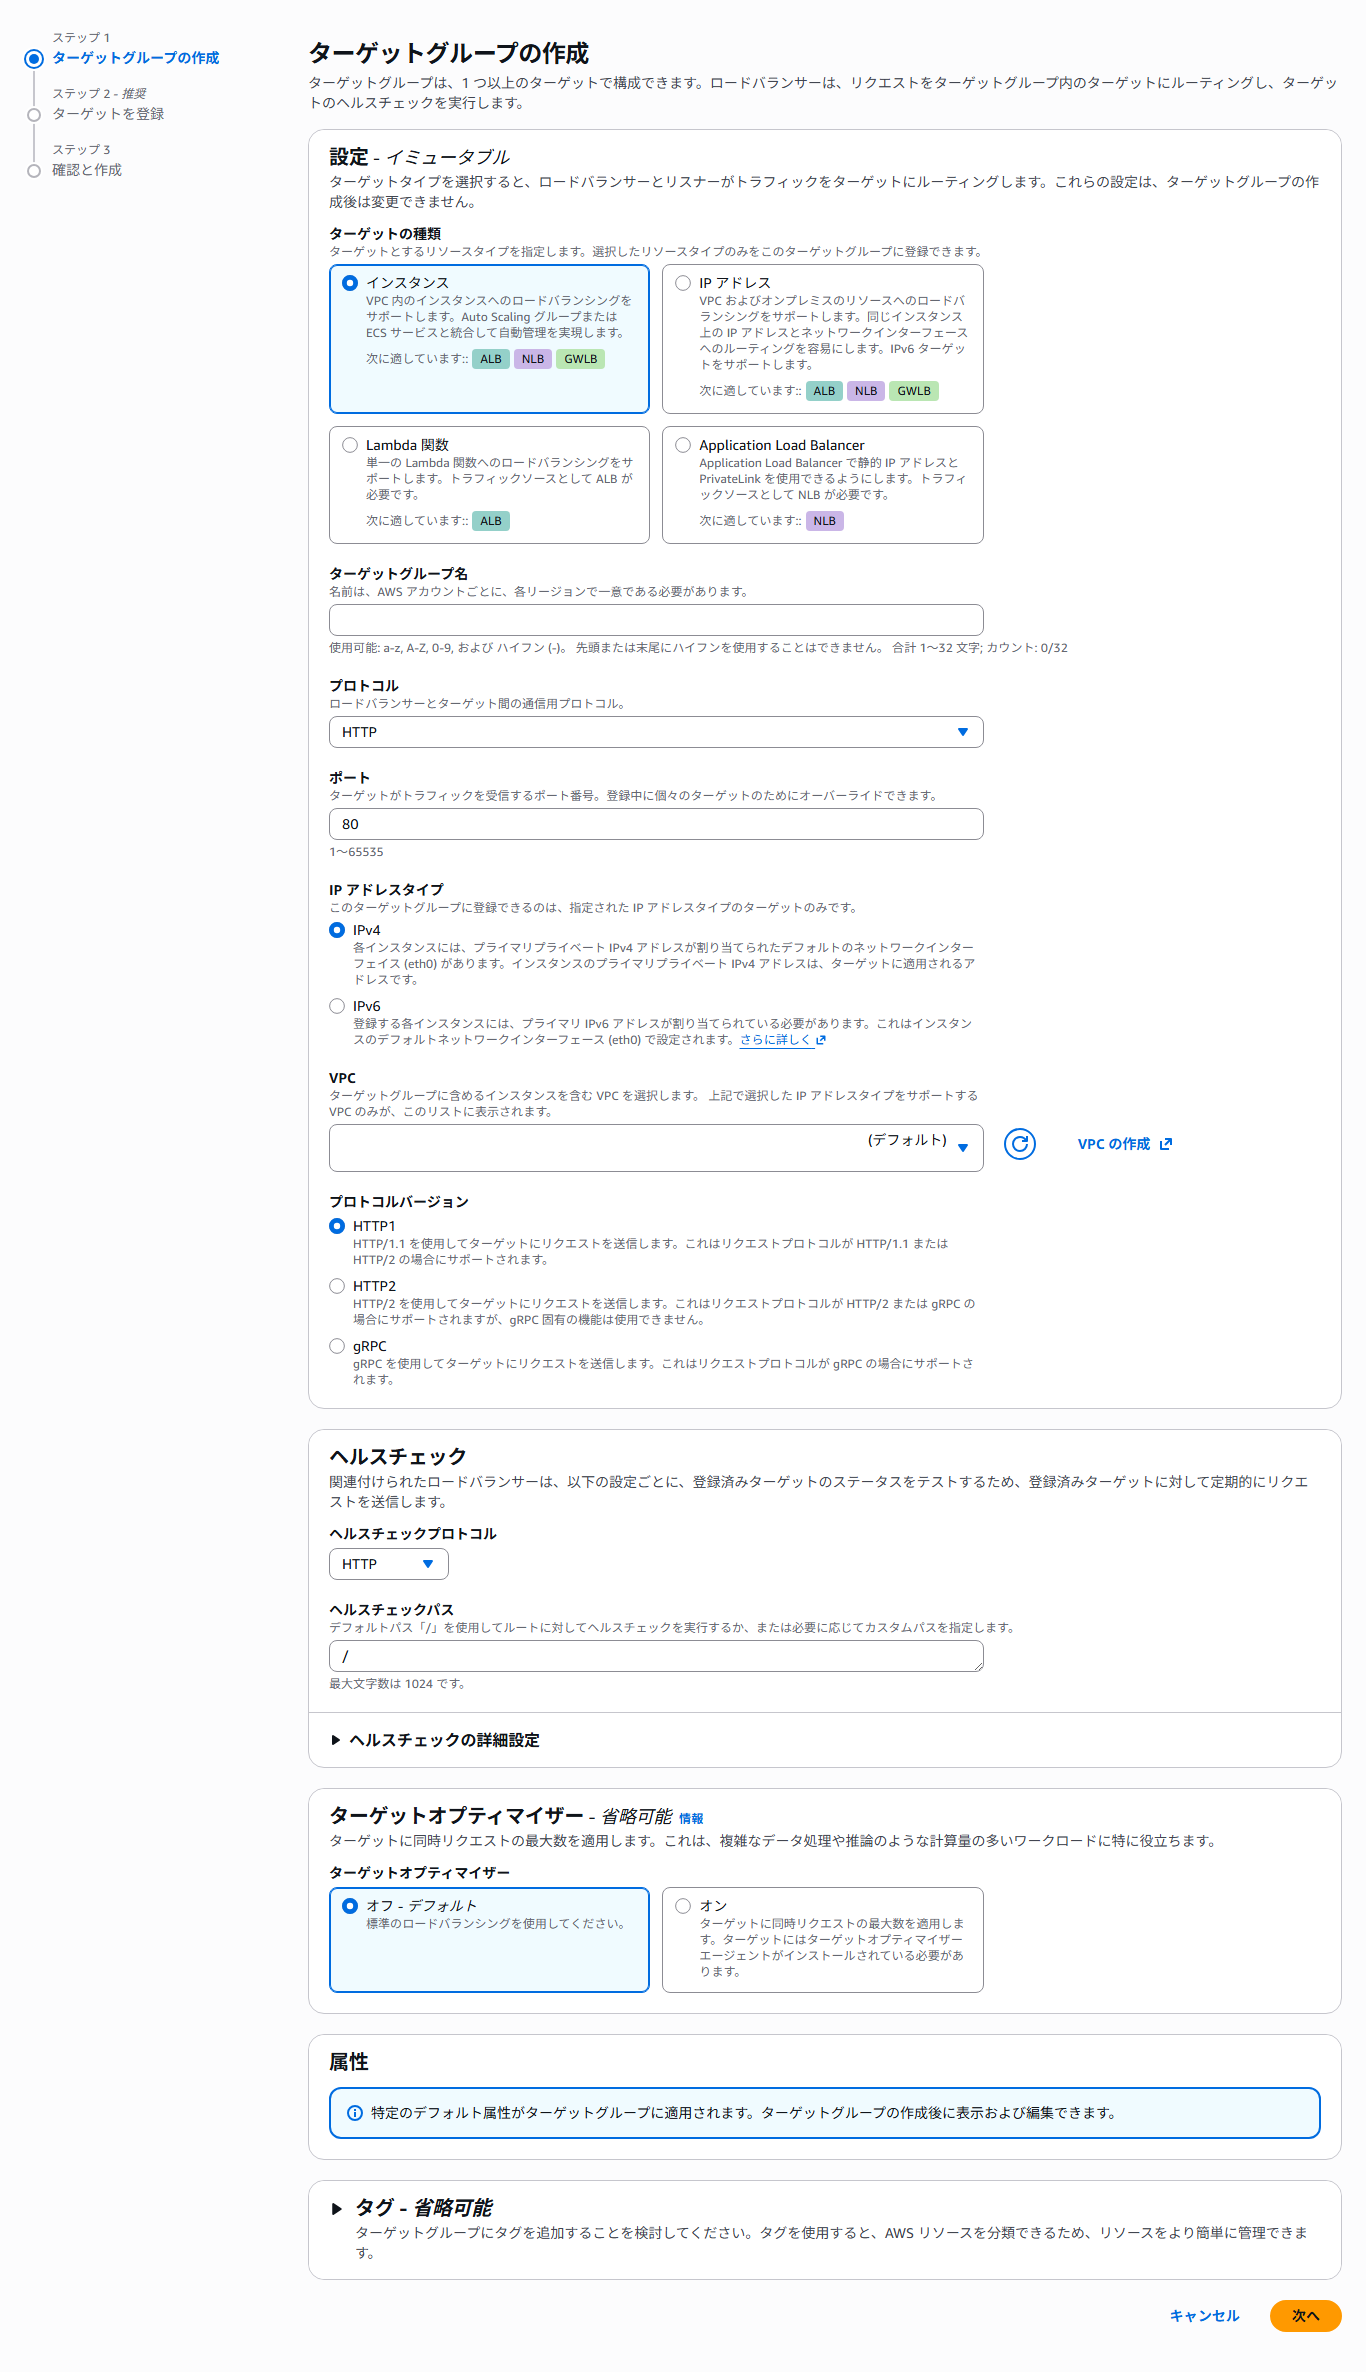
 ここで、いったん「ターゲットグループの作成」に入ります。
 「ターゲットグループ名」を入力して。
 後は、デフォルトのまま、最下部「次へ」
そのまま「次へ」
「ターゲットグループの作成」
 これで、ターゲットグループが作成されますので、作成中の「ALB」へ戻って、「ターゲットグループ」を設定します。

4. 再開

 以下は、飛ばして。
「ロードバランサの作成」
 誤ったとき、後で変更できないのは、下記の項目のようです。

	・ロードバランサー名
	・スキーム
	・「VPC」

 変更できない項目があれば、削除して作成しなおしになりますが。
 削除した時点で、料金はそこまでで、ストップするようなので、手間はともかく、費用的な心配はないようです。

5. ターゲットを登録

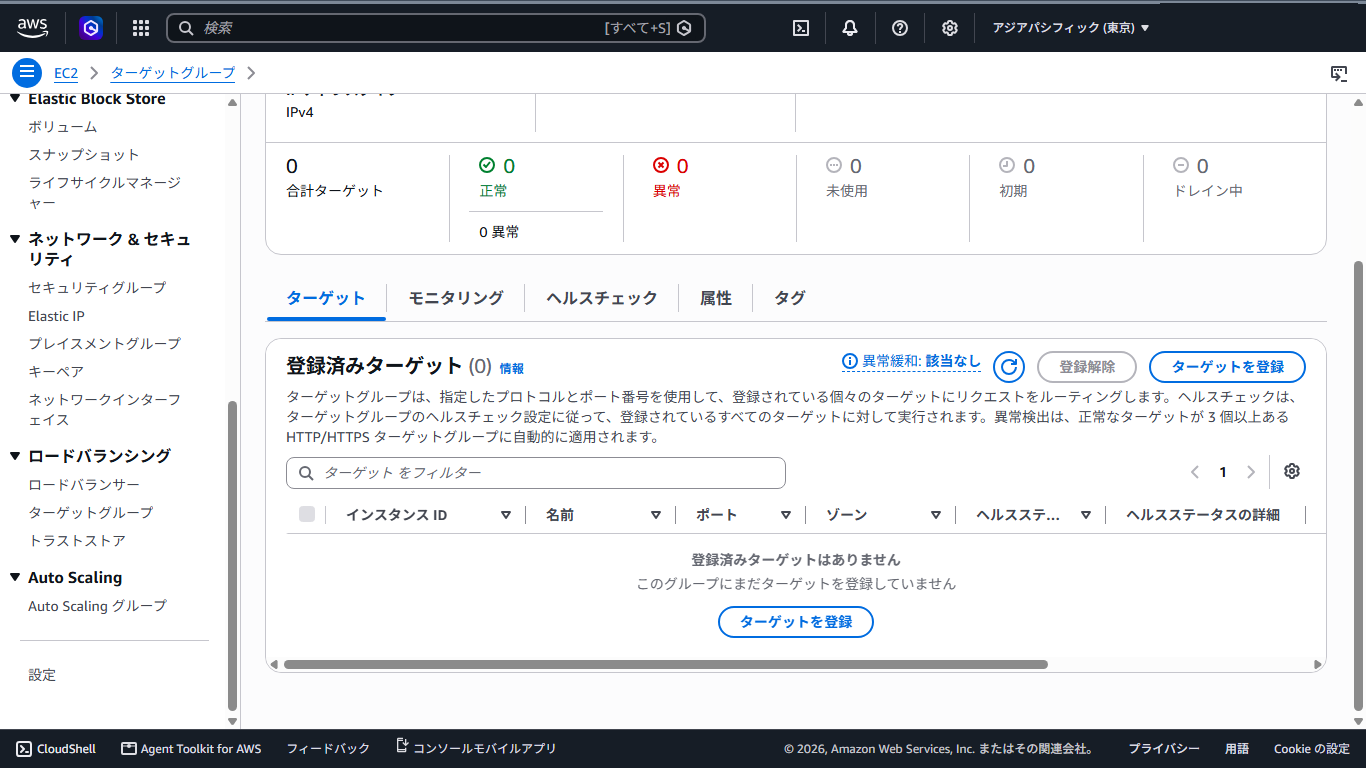
 「ターゲットグループ」に「ターゲット」を登録します。
 作成した「ターゲットグループ」を選択して、下部「ターゲットを登録」
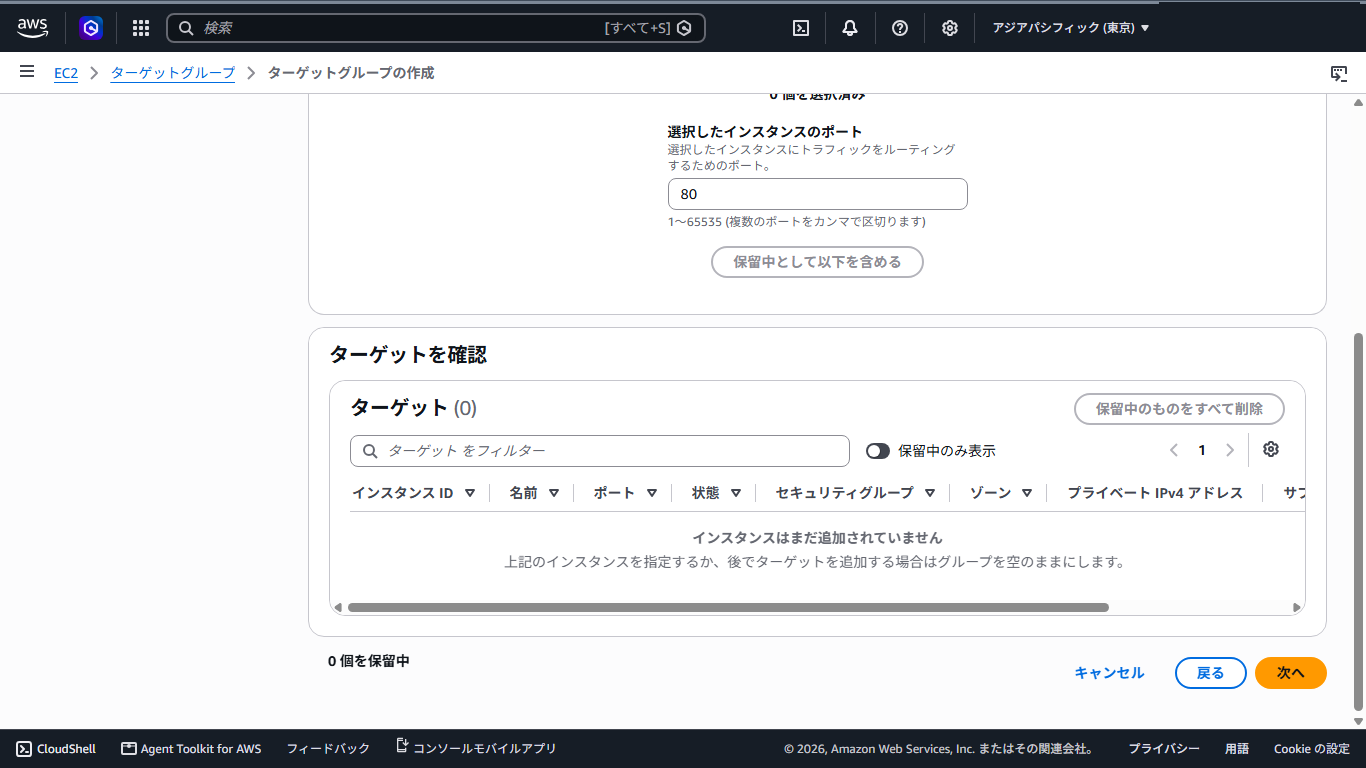
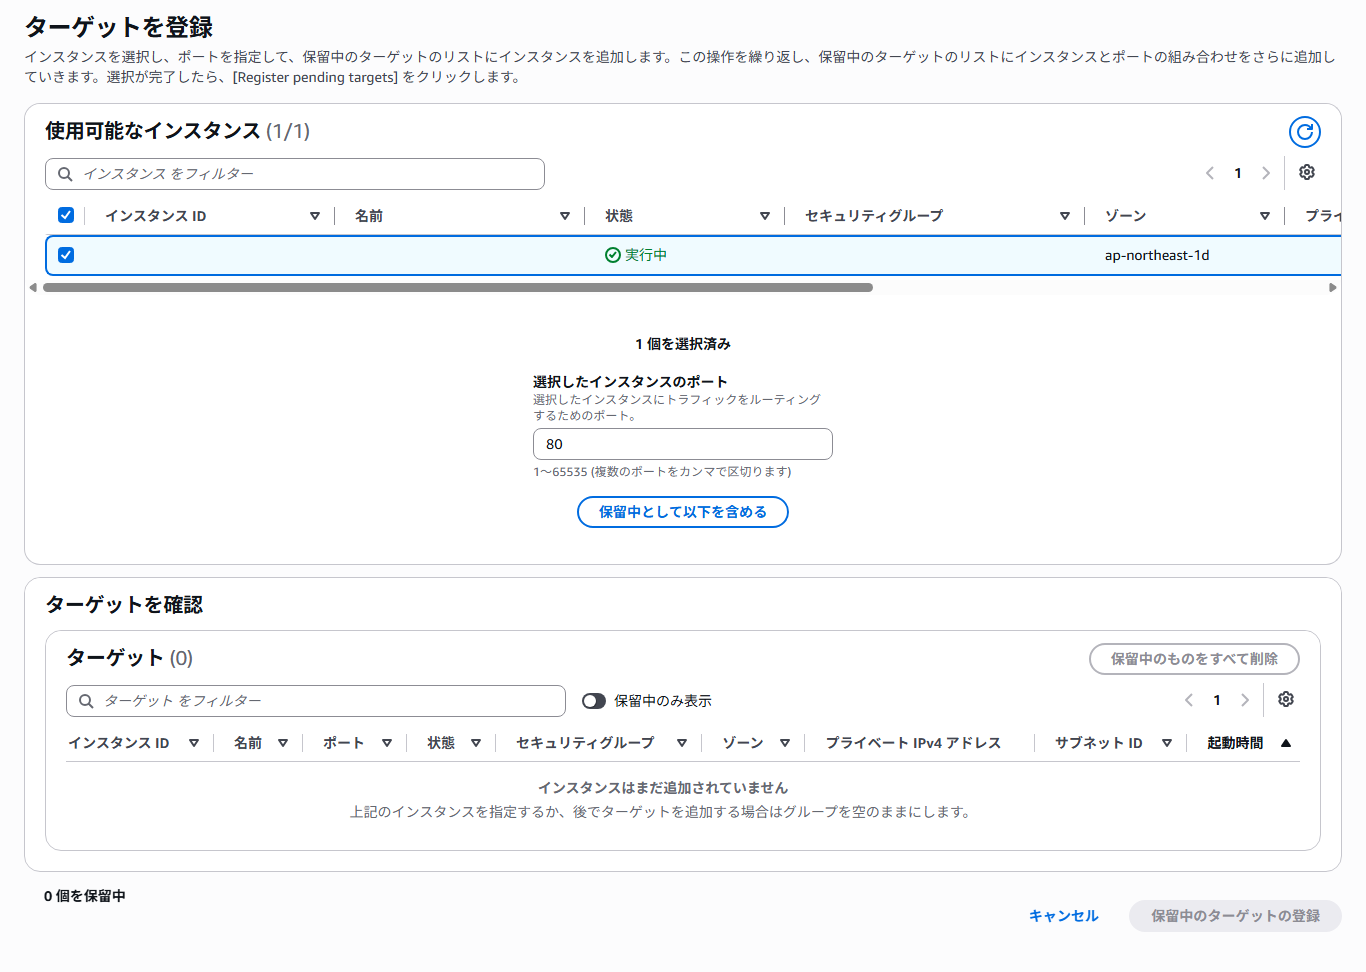
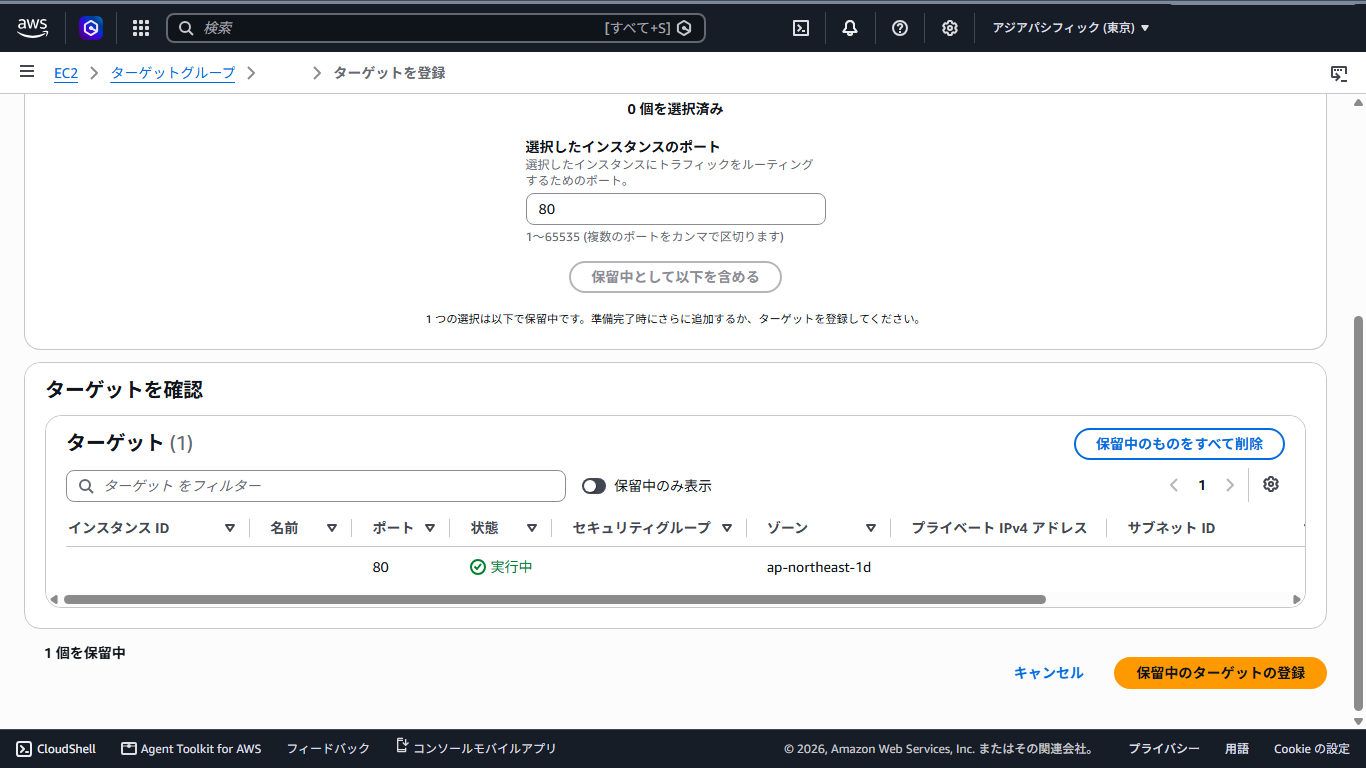
対象の「EC2」インスタンスを選択して「保留中として以下を含める」
「保留中のターゲットの登録」
|