- 1. 概要
- 2. 作成
1. 概要

 「ロードバランサ(ALB)」を先に作成しようとしたのですが、「セキュリティグループ(SG)」を先に作成した方がよさそうなので、こちらを先にします。
 以下、「Claude」上等兵の受け売りママ。

 セキュリティグループとは、「AWS」のリソース(「EC2」や「ALB」など)に付ける仮想のファイアウォールです。「どこから・どのポートへの通信を通すか」をルールで決めます。

	・インバウンドルール:外から入ってくる通信の許可リスト
	・アウトバウンドルール:中から出ていく通信の許可リスト

 基本的な性質は次のとおりです。

	・ルールに書いた通信だけが通り、それ以外はすべて拒否する
	・許可を書くだけで、拒否のルールは書けない
	・戻りの通信は自動で通る。たとえば入ってきた通信への返答は、アウトバウンドに書かなくても返せる
	・許可元には、IPアドレスだけでなく別のセキュリティグループも指定できる

2. 作成

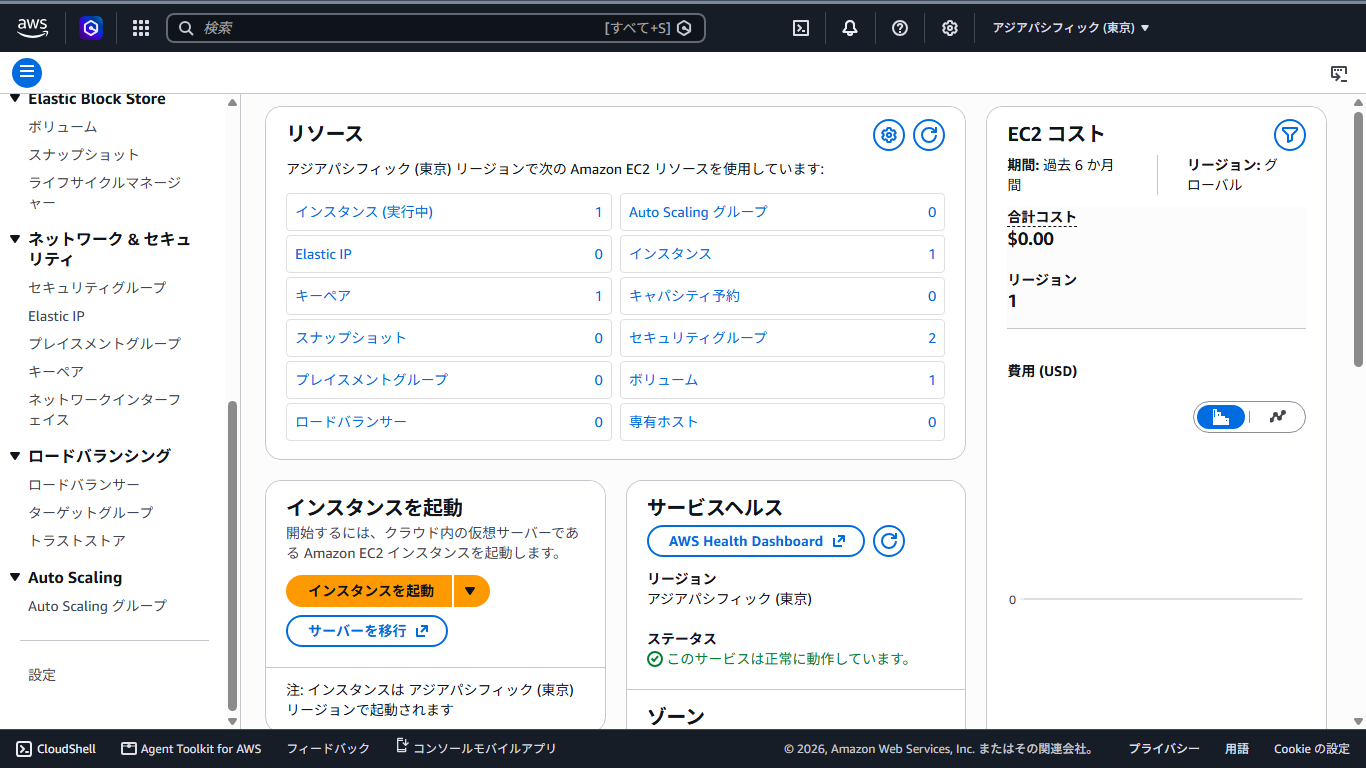
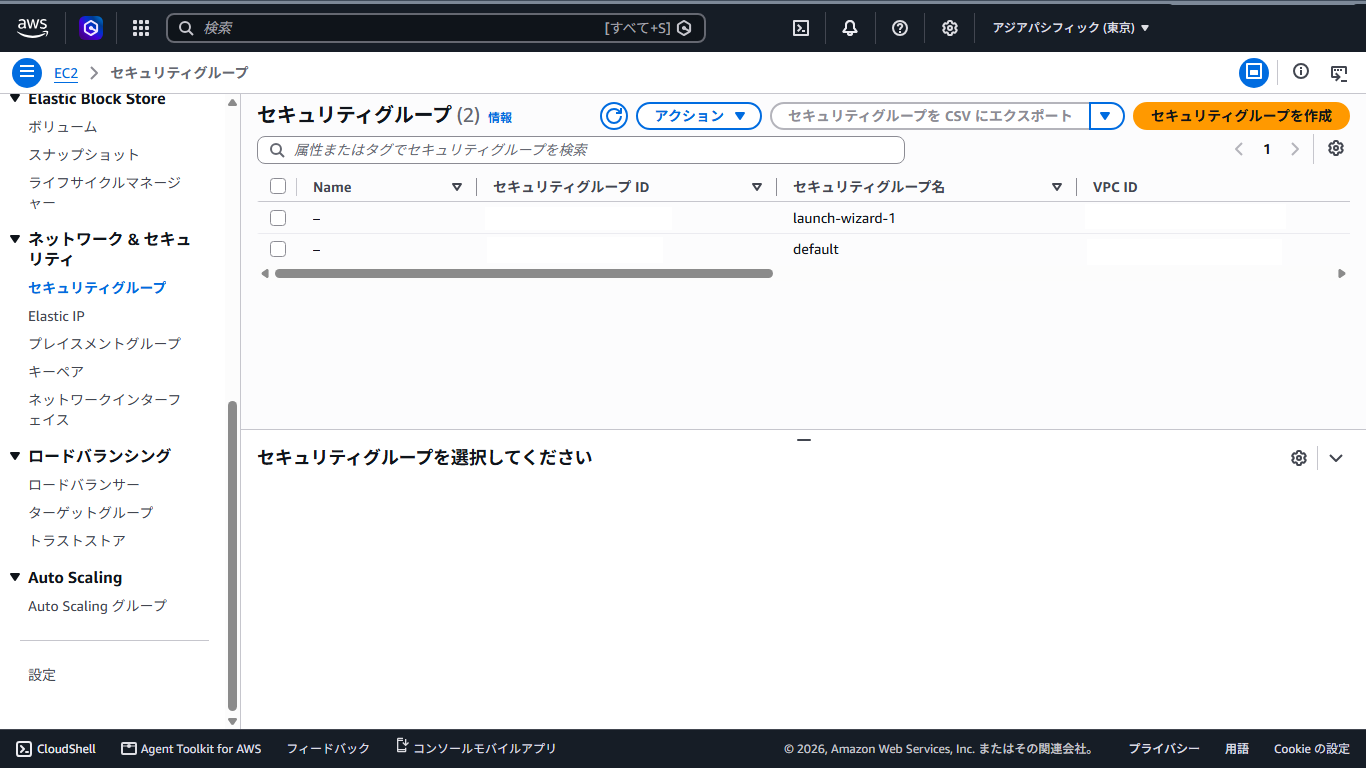
 「EC2」のダッシュボードを開いて、左側のメニューから「ネットワーク&セキュリティ」「セキュリティグループ」
 もしくは、「リソース」内の「セキュリティグループ」
右上「セキュリティグループを作成」
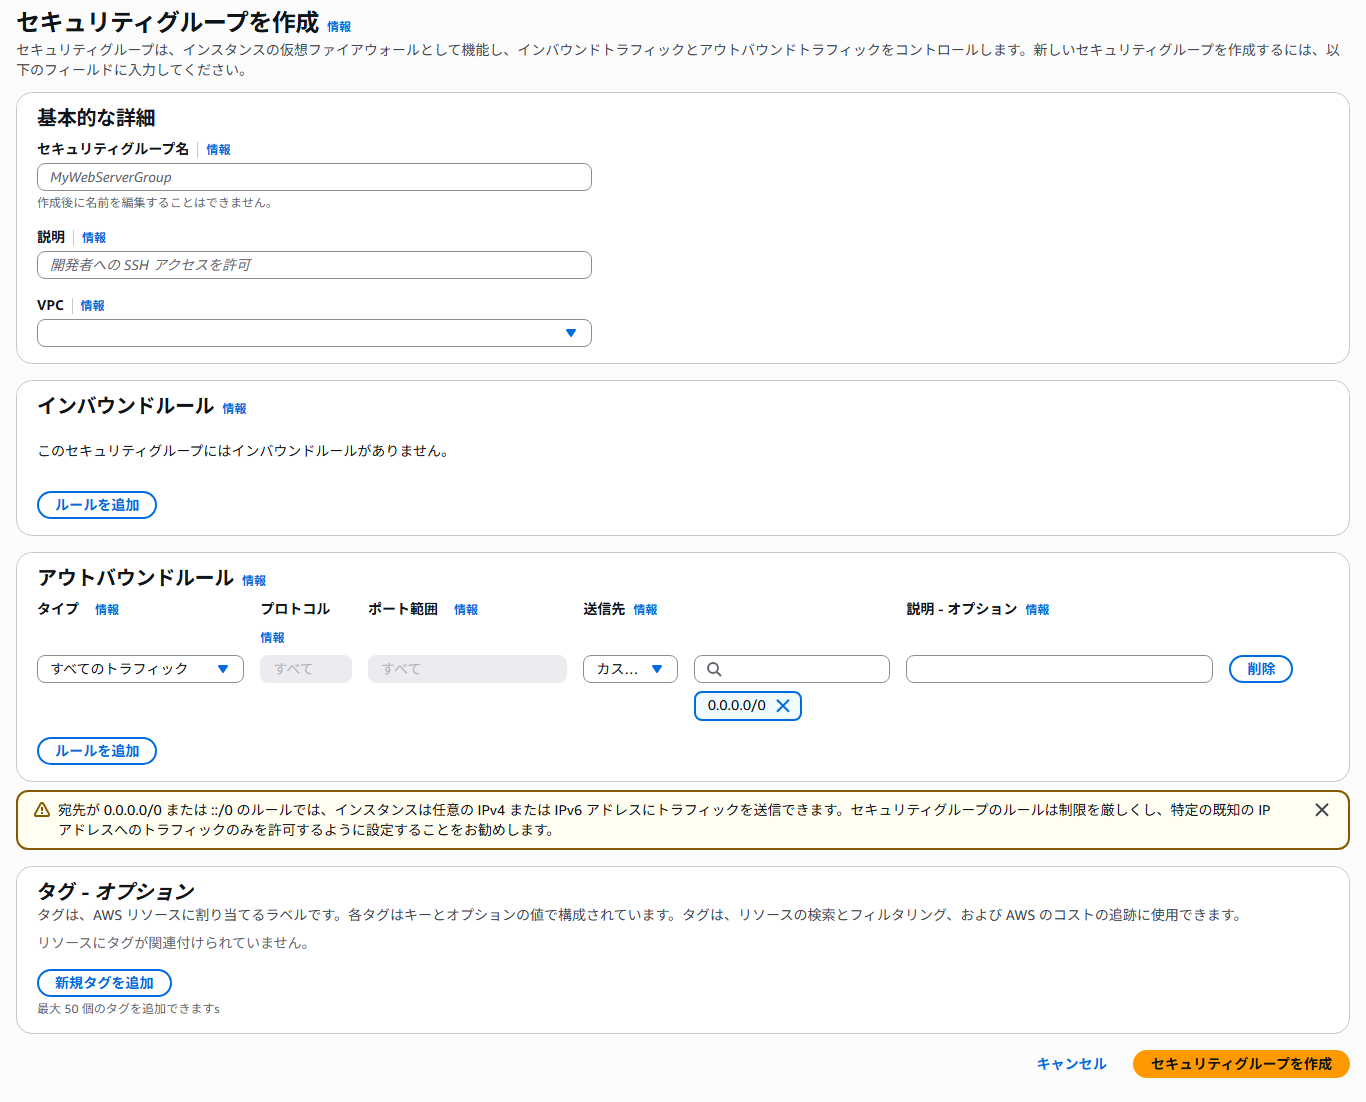
 「セキュリティグループ」へ、他と区別のつく任意の名前をつけます。
 「説明」へ当該「SG」の説明を入力します(残念ながら日本語は使えない)。
 「VPC」は、それを割り当てる、「EC2」の「VPC ID」を設定します。
 上記を入力して「インバウンドルール」「ルールを追加」
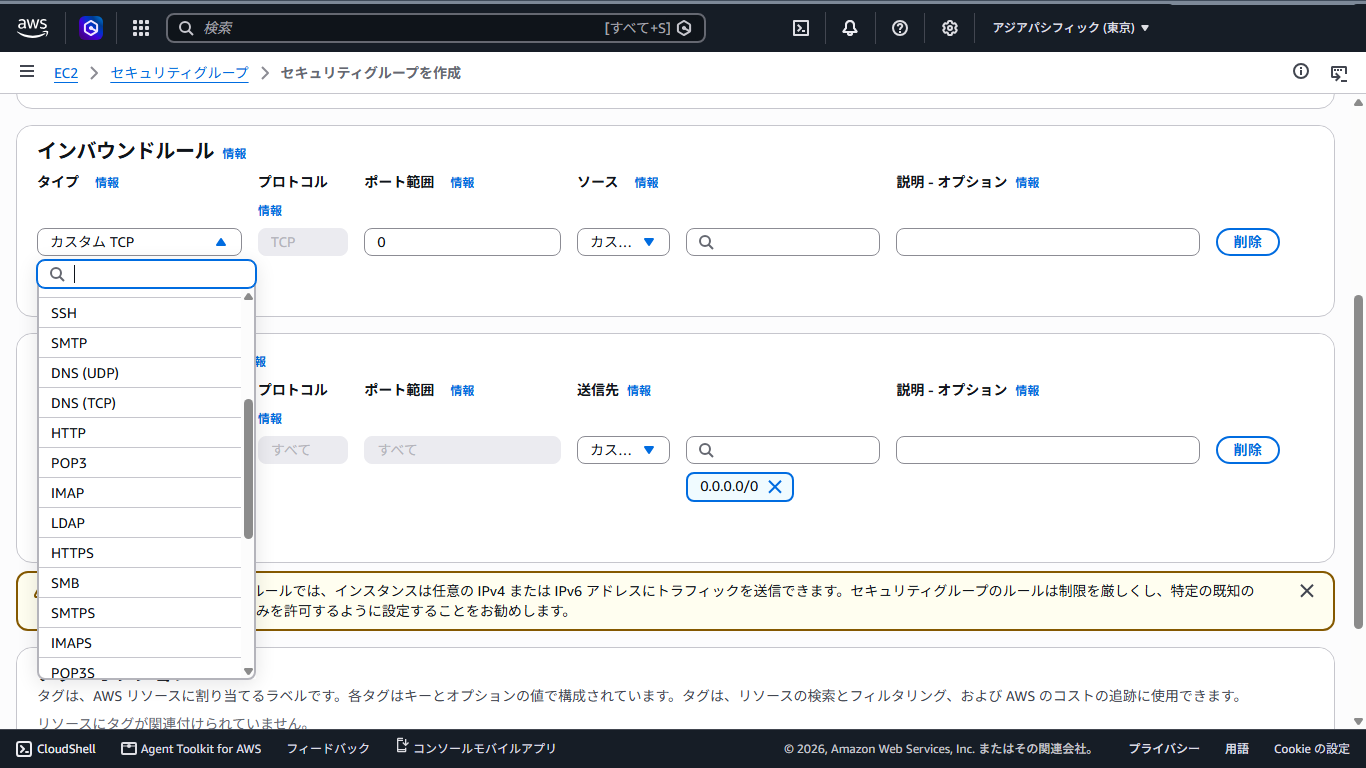
 「タイプ」の箇所のコンボボックスを展開すれば、サーバで使いそうなポートがリストアップしますので。
 許可するポートを追加していきます。
 「ネットワークアドレス」を絞るのは後でもいいでしょう。「0.0.0.0/0」を指定しておきます。
 ルールを追加したら、右下の「セキュリティグループを作成」
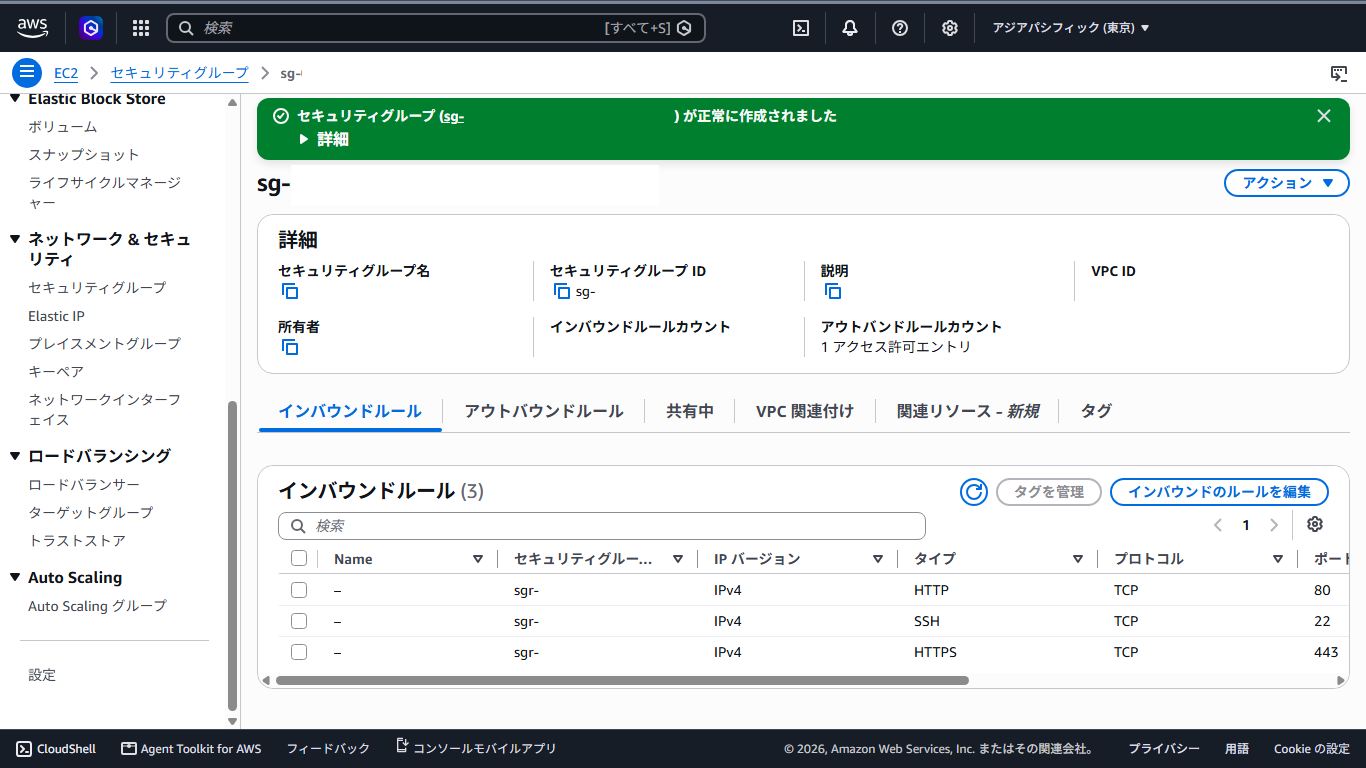
 「SG」を作成することができました。
|
|