- 1. 概要
- 2. 作成
1. 概要

 前ページで、アカウントを作成して、「root」ユーザの二段階認証を設定しましたが。
 いつまでも「root」ユーザで、作業しているわけにもいきません。
 作業用のユーザを作成します。

2. 作成

 いくつか方法があるようで、「AWS」推奨といわれている方法もあるのですが、事情があって、お手軽な方で。
 「Root」ユーザでログインした状態で。
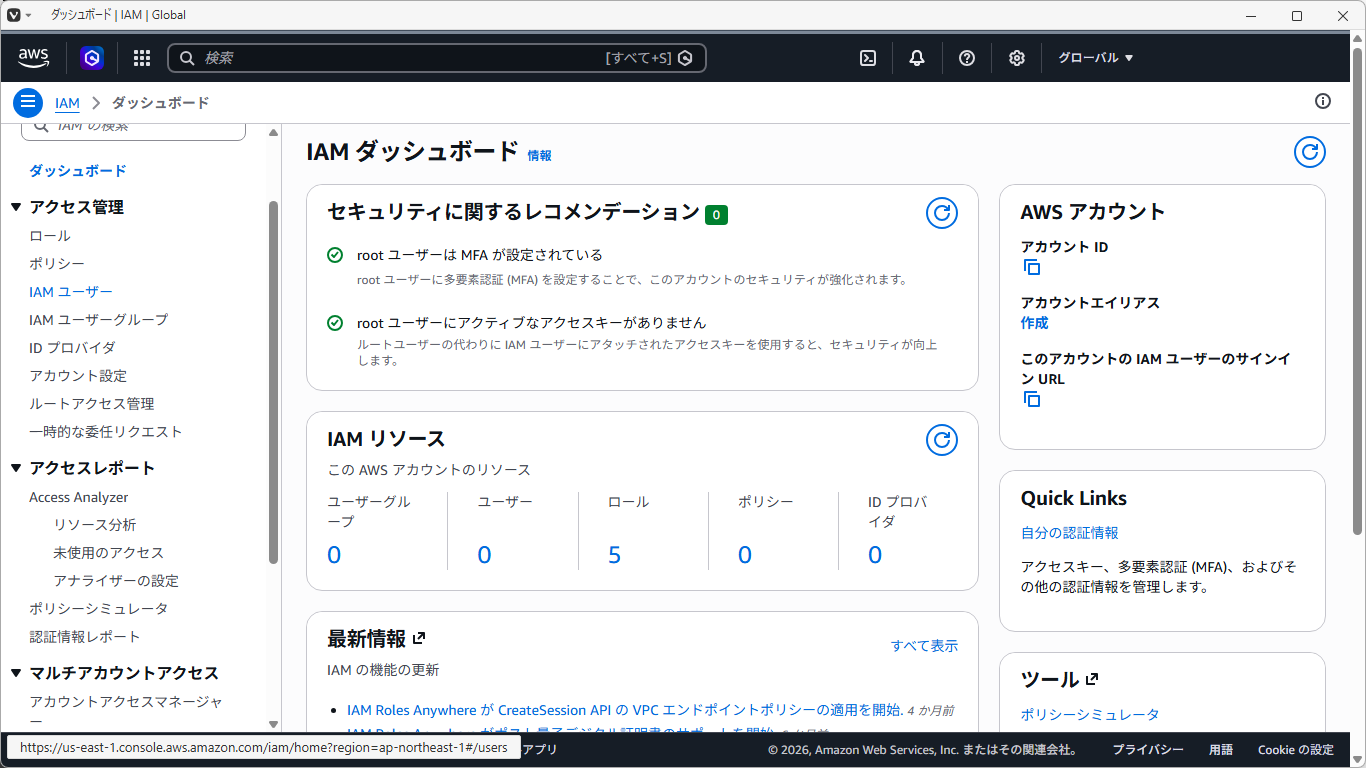
 「I AM」サービスを開きます。
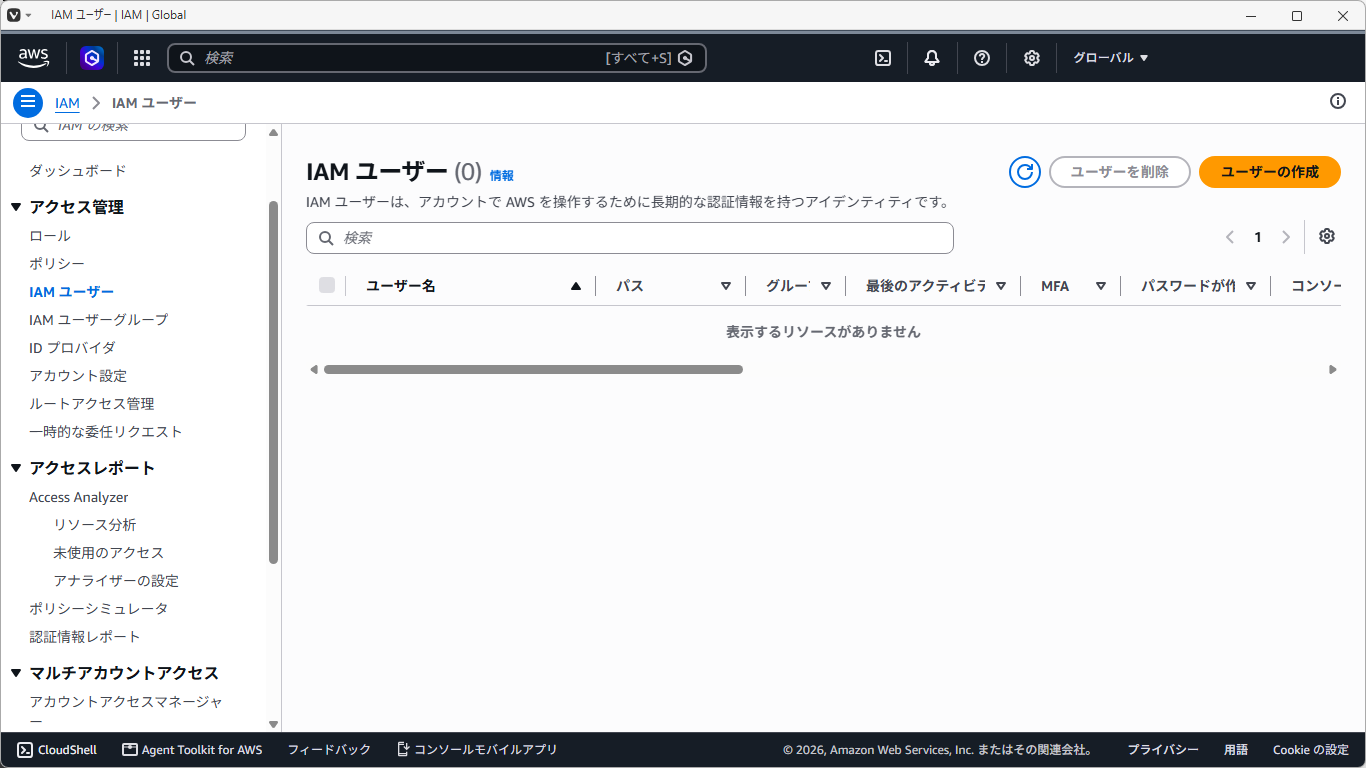
「アクセス管理」「I AM ユーザ」で、右上「ユーザの作成」
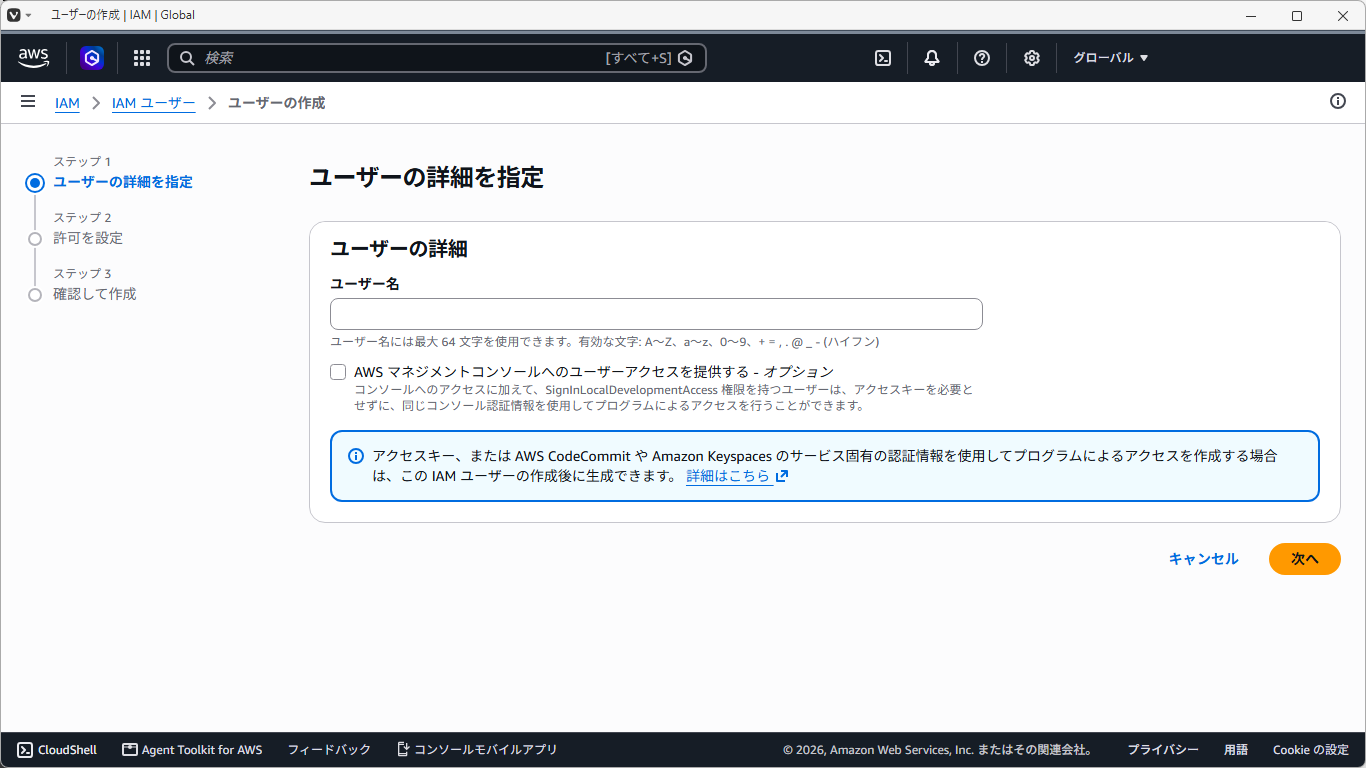
 ユーザ名を入力して。
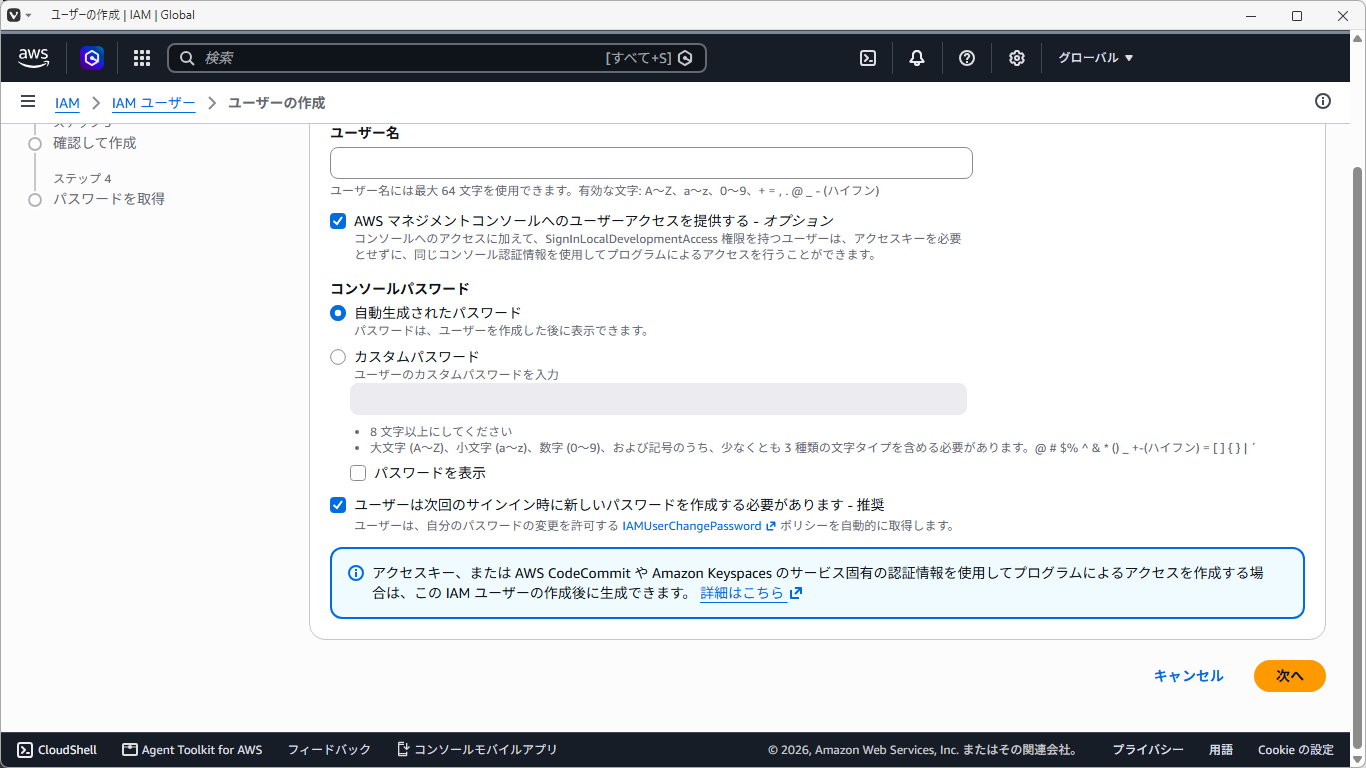
 「AWS マネジメントコンソールへのユーザアクセスを提供する」へチェックをいれます。
 パスワードの設定は、ご自由に。
 今回は、「カスタムパスワード」を設定しました。
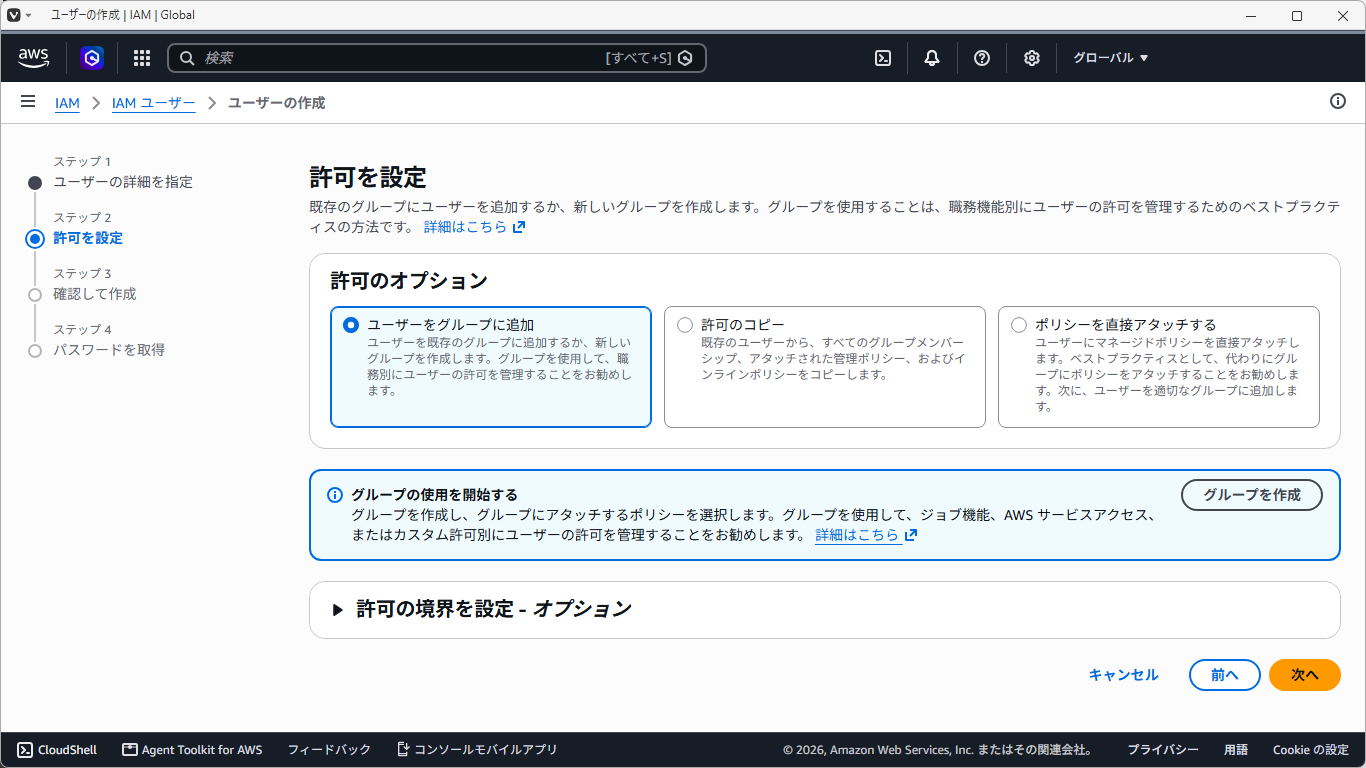
 「次へ」
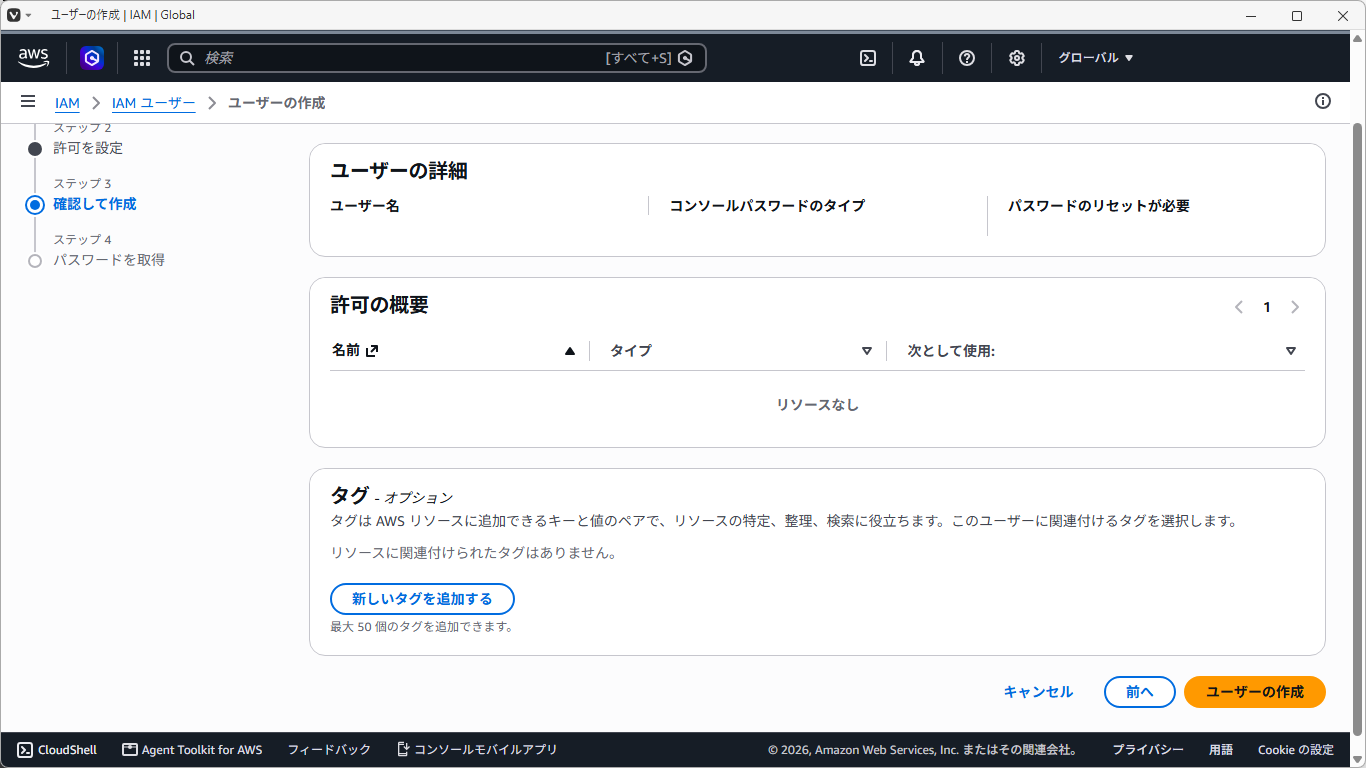
「次へ」
「ユーザの作成」
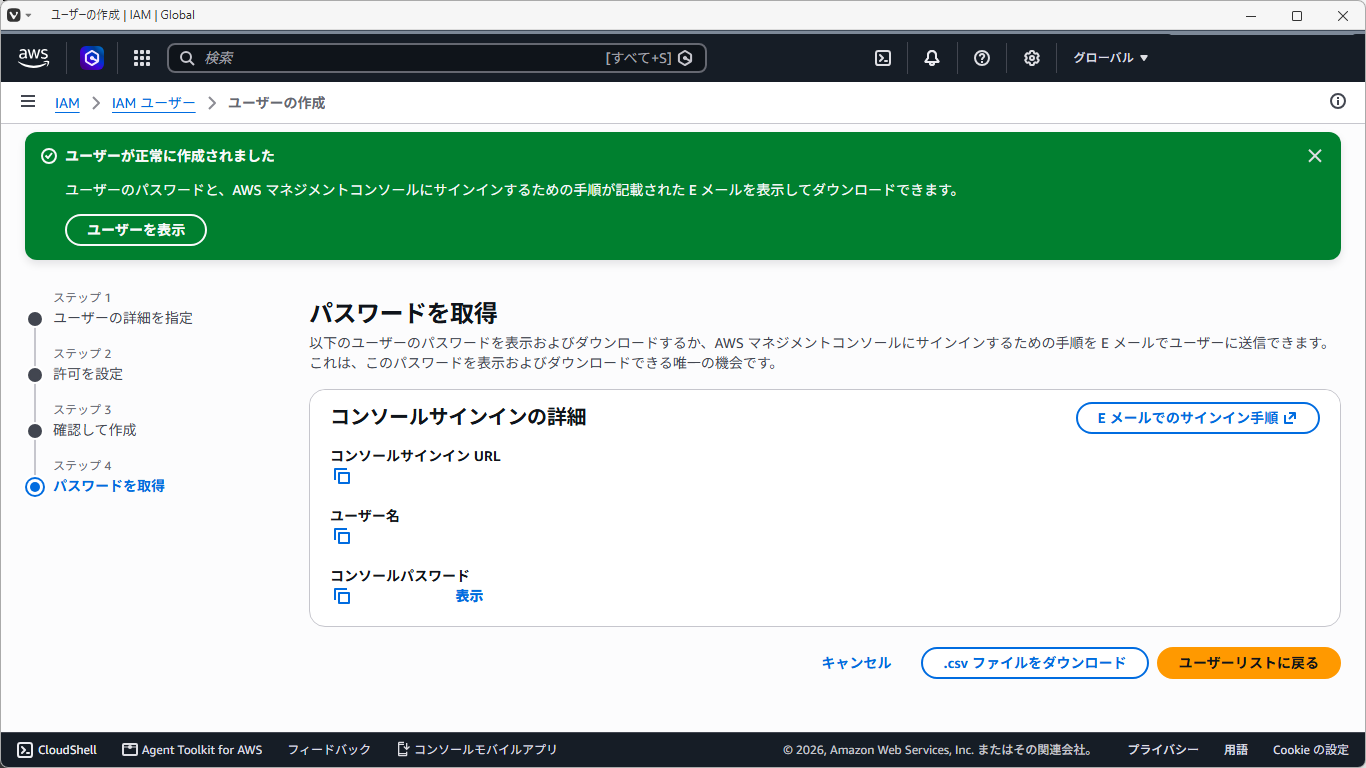
 「.csv ファイルをダウンロード」するなり、なんなりして、パスワードを保存して。
 「E メールでのサインイン手順」を押すと、アドレス入力画面になり、入力したメールアドレスに、ログイン「URL」が送られます。
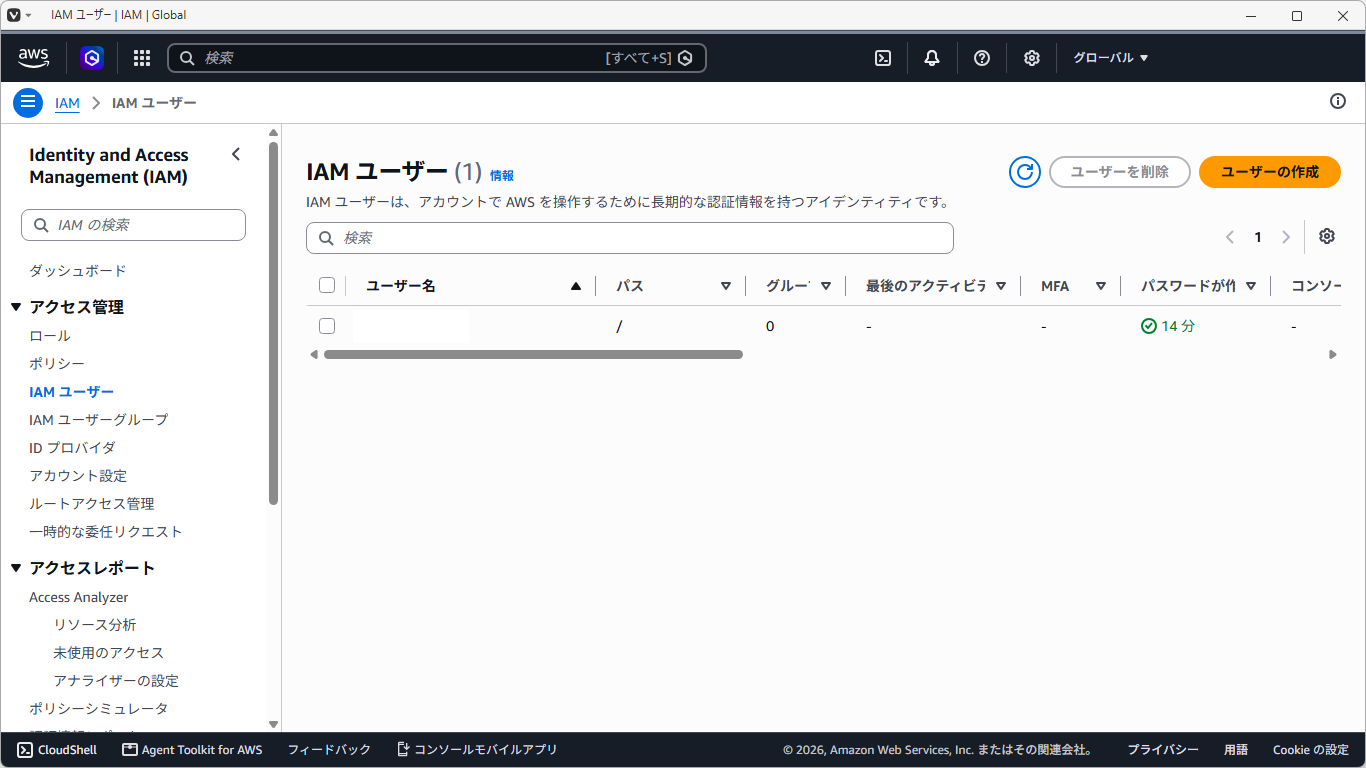
 「ユーザリストに戻る」
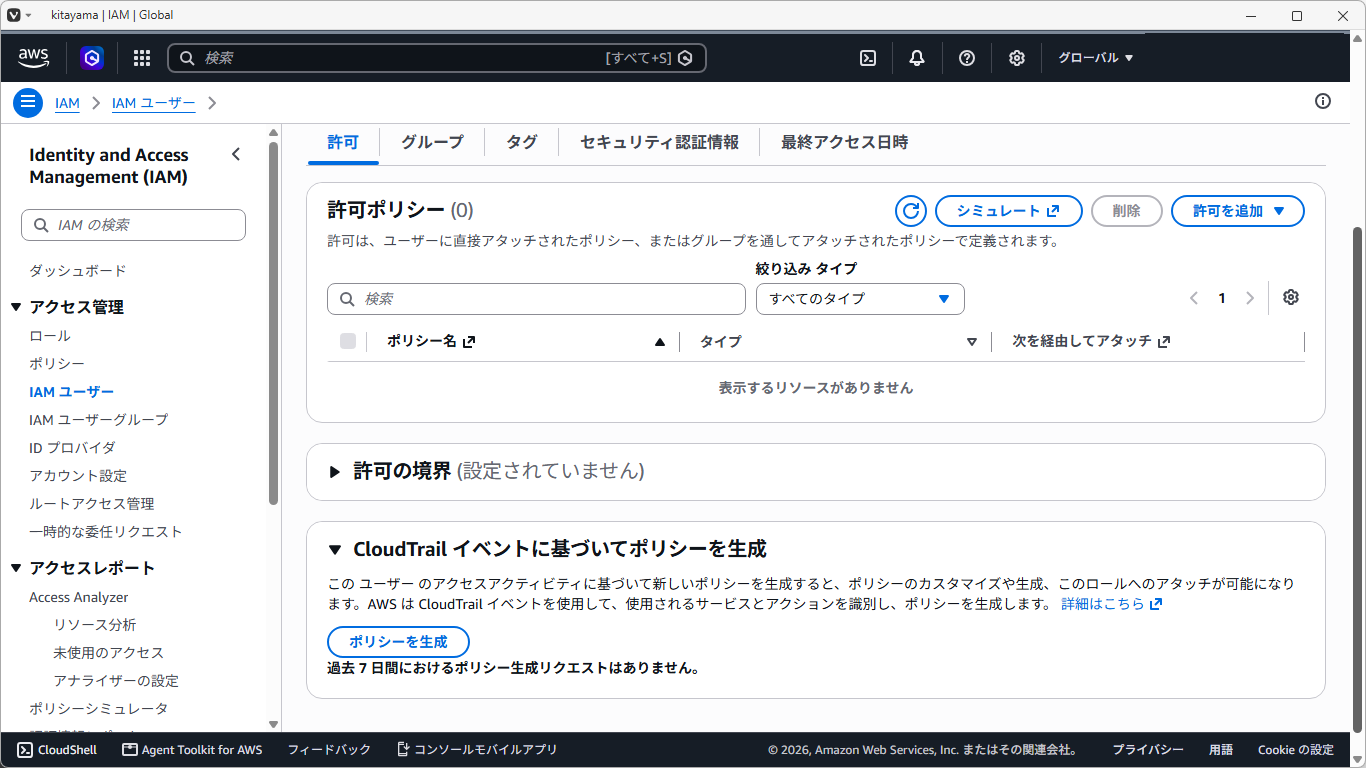
作成したユーザをクリック。
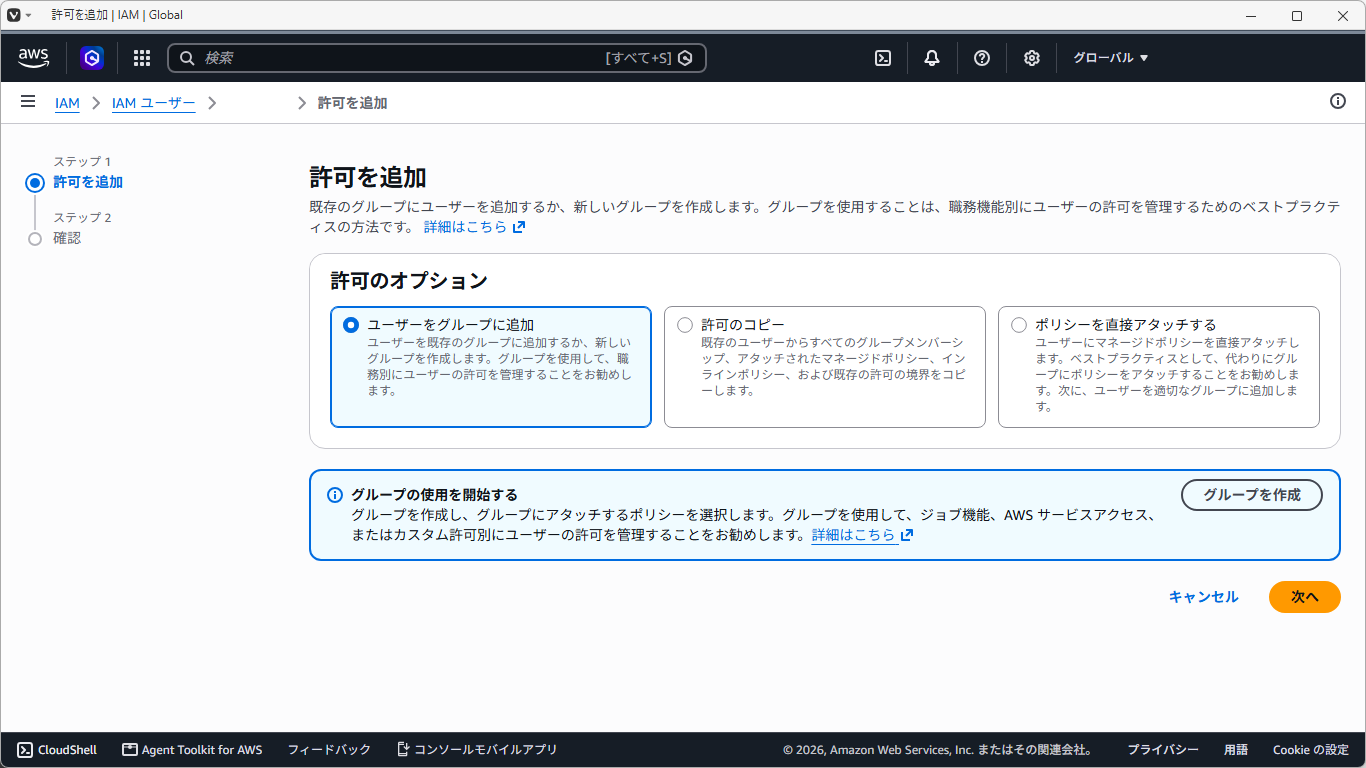
 「許可ポリシー」の欄で、「許可を追加」
 (してみると、ユーザ作成時に許可を追加することができたのね)
「ポリシーに直接アタッチする」
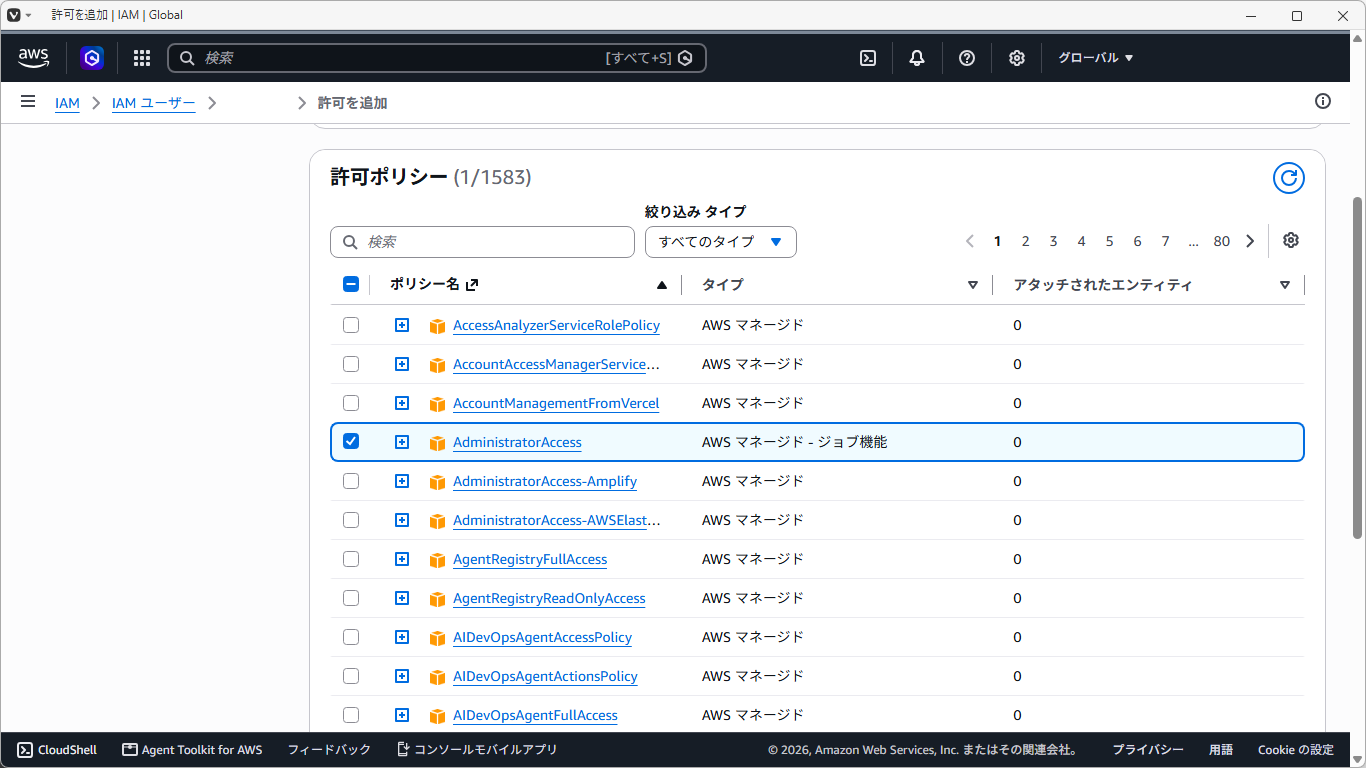
 「root」の代わりに使用するユーザなので。
 「AdministratorAccess」へチェックをいれて。
 下の方にある「次へ」
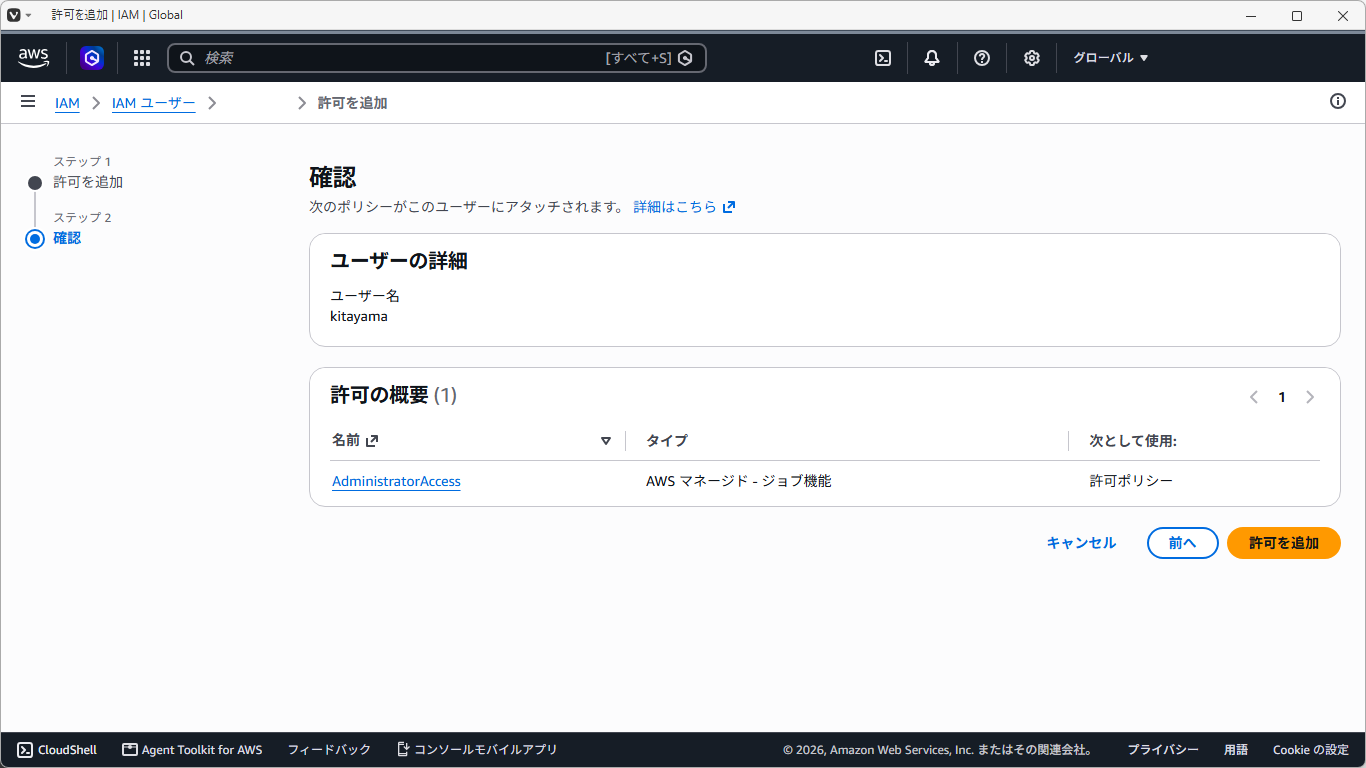
「許可を追加」
 これで、「root」ユーザの代わりに、今、作成したユーザで作業できるようになります。
 前ページと同様の手順で、「二段階認証」の設定を行っておきます。
|
|